原文標題:Securing the agentic insider
Microsoft 安全業務主管 Hayete Gallot 於 10 月 19 日發文指出,企業應將內部部署的 AI 代理視為需要治理的「agentic insiders」,不能因為代理是公司自行部署就預設其行為可信。這項論點針對代理擁有身分、資料、工具與系統權限後,可能執行偏離原始任務的操作。
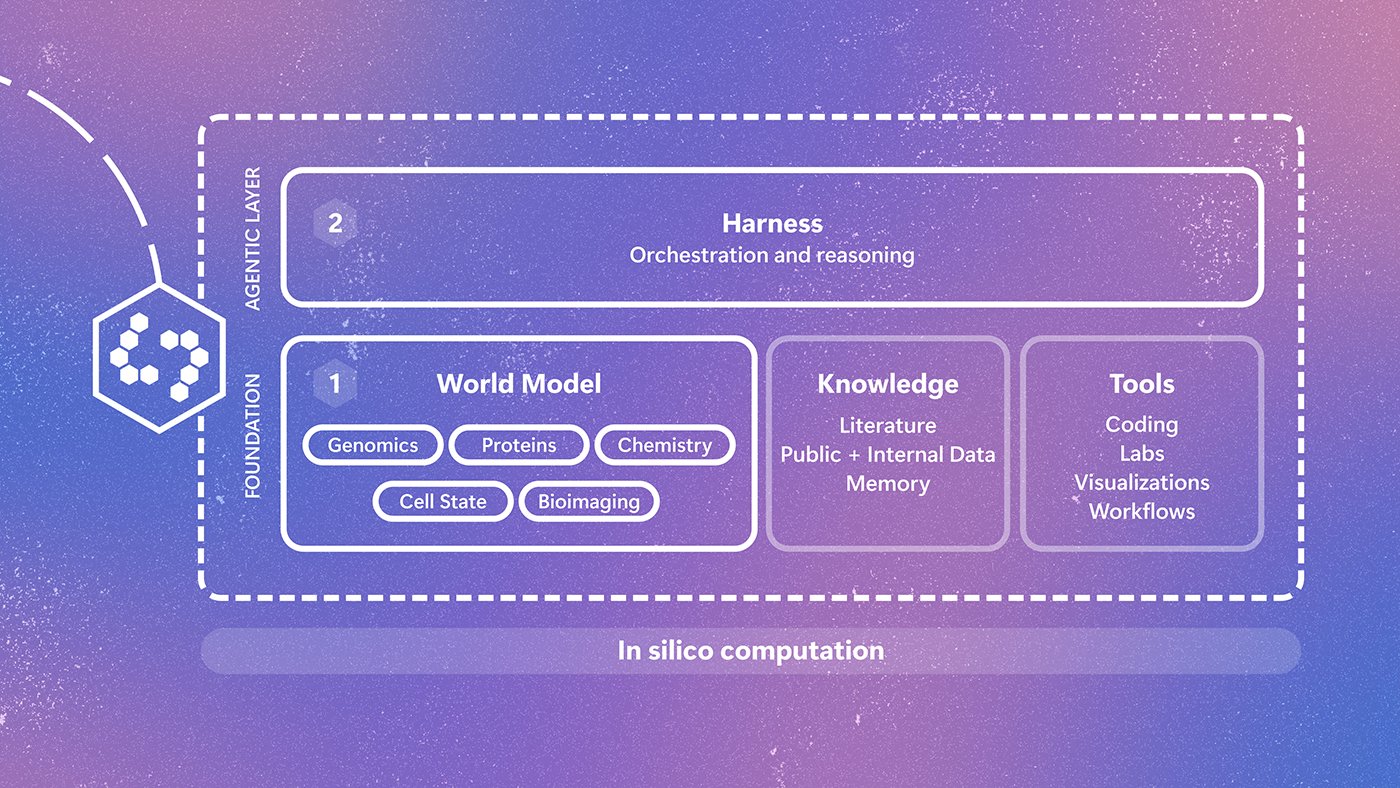
文章主張,代理安全需要跨越身分、權限、資料、端點、網路、雲端與執行環境等層面,不能只靠模型輸入輸出過濾。Microsoft 提出 Guardian Agents 的概念,讓監督代理持續審視每次動作,依風險程度決定是否限制或阻擋。
Microsoft 將這套方向連結至先前公布的 Project Perception:透過不同感測訊號發現企業代理、賦予身分與政策,再依上下文計算風險,並由不同角色的監督代理即時介入。系統也強調追蹤事件脈絡,讓安全團隊能回頭理解風險成因。
文章進一步指出,未來的模型透明度若能涵蓋更完整的推理資訊,可能協助判斷行為是否符合任務目的;不過這是治理方向的倡議,不代表已宣布所有產品功能全面正式上市。
發生了什麼事
Microsoft 提出企業 AI 代理應接受持續的行為監督與動態權限控制,並介紹 Project Perception 的應用方向。
為什麼重要
企業 AI 代理可能直接讀寫資料或操作工具,風險管理需要從事後偵測轉向操作前控制。
影響哪些人
企業資安、身分管理、平台工程與 AI 治理團隊,以及部署多代理流程的組織。
已確認與未確認
已確認 Microsoft 對架構與治理方式的官方說明;文章未提供完整商業授權、價格或所有元件的正式上線清單。