

Docker攜手ActiveState,將套件治理接上強化映像
Docker與ActiveState合作,把強化容器映像與受政策管理的開源套件庫串接,讓開發者及程式開發智慧體沿用既有套件管理工具,同時取得來源證明、SBOM及明確的漏洞修補責任。
Docker與ActiveState合作,把強化容器映像與受政策管理的開源套件庫串接,讓開發者及程式開發智慧體沿用既有套件管理工具,同時取得來源證明、SBOM及明確的漏洞修補責任。
SentinelOne宣布將安全防護整合至Claude Cowork虛擬機內,協助企業觀察智慧體行為、偵測異常並回應攻擊,規劃支援macOS與Windows,由客戶透過裝置管理決定啟用安排。
Canonical 宣布針對 Debian 與 Ubuntu 套件工具 APT 高風險漏洞 CVE-2026-109518(CVSS 7.7)釋出安全更新,防止中間人攻擊者透過操控 HTTP 下載重試安裝惡意套件奪取 root 權限。
Sophos 宣布正式推出 Sophos Firewall v23,一次交付 30 項熱門功能,包含控管企業 AI 使用的 Sophos AI Defense、自然語言規則管理助理、OpenAPI 3.0 REST API 與高可用性升級。
資安大廠 ESET 揭露駭客組織 SlippyNunchucks 利用搜狗輸入法的品牌詞庫推廣機制漏洞(CVE-2026-120422),透過 SGTool.exe 派送 DarkVigil 後門程式,騰訊已於 16.10 版修復。
Unit 42 發布針對歐洲冷藏控制系統連環網攻的調查報告,不明駭客自 2026 年 10 月起入侵法國及歐洲逾 10 國超過 800 間超市與部分醫療冷藏設備,將溫度調升至 50°C 導致大量食品報廢。
Palo Alto Networks 推出 Cortex XDR 與 Anthropic 桌面端智慧體工作區 Claude Cowork 的深度整合,透過在本機虛擬機器內部部署感測器,消除隔離環境監控盲區並即時攔截零日威脅。
CrowdStrike 於 Fal.Con EU 2026 大會宣布將收購自動化 AI 紅隊安全測試公司 Dreadnode,支援以超過 50 種攻擊技術在部署前檢測 AI 模型、智慧體與 MCP 伺服器弱點。
CrowdStrike 在 Falcon Guardian 平台正式推出 AI Kill Switch 與 Falcon AI Gateway,讓企業資安團隊能在自主 AI 智慧體遭到入侵或失控時,一鍵切斷其模型存取並實現跨環境隔離。
Cloudflare 發表後量子密碼學於網頁隱私領域的研究進展,剖析已部署 10 年的 Privacy Pass 匿名權杖協定如何升級以抵禦量子電腦偽造攻擊,並應對自主 AI 智慧體帶來的流量管理挑戰。
OpenAI 宣布與打造 AI 程式碼審查與紅隊演練智慧體的資安團隊 Hacktron 建立合作夥伴關係,將開放 Daybreak Red 前沿模型權限,共同檢測 OpenAI 系統與第三方服務互動介面的潛在漏洞。
OpenAI 於 11 月 5 日推出 GPT-6 Cyber,ExploitGym 成績達 48.5%,並公布 Firefox 與 Linux 漏洞研究成果。模型強調遵守授權測試範圍,僅向核准的 Daybreak Red 客戶開放。
GitHub在11月5日更新Secret Scanning,新增SpaceX為合作夥伴,支援辨識Starlink API憑證。公開儲存庫若曝光合作夥伴密鑰,平台會通報發行者,並改善AWS及Google等偵測器的誤報過濾。
Perplexity 11 月 2 日公布 BrowseSafe++ 研究,收集 38,675 組受攻擊與乾淨網頁配對,並提供偵測器及適應性攻擊測試流程,顯示防禦固定提示注入不等於能抵擋反覆調整的攻擊。
GitHub 11 月 4 日發布 CodeQL 2.27.4,調整 Java、Rust 與 C/C++ 安全查詢以減少誤報,並強化 CodeQL Pack 的檔案路徑驗證,改善靜態分析報告品質與供應鏈防護。
Cloudflare 於 11 月 4 日公布針對個人 AI 代理的網站流量可見度與管理功能,協助網站經營者區分代理活動與一般自動化請求,並依自身需求決定存取政策。這回應網站難以辨識代理來源及衡量風險的問題。
OpenAI 11 月 4 日宣布,政府資安團隊經審核後可在 AWS GovCloud 美國東部區域,透過 Amazon Bedrock 使用 GPT-5.6 Cyber。服務支援授權漏洞研究及防護測試,仍須完成雙方開通程序。
CrowdStrike 於 11 月 3 日發表 Falcon Guardian 的 AI Kill Switch,讓資安人員在代理程式失控時限制模型存取,並擴大端點與網路觀測。公司亦計畫收購 Fiddler,以強化代理程式管理。
Cloudflare 於 11 月 3 日推出 Zero Wire,將重大 CVE 的白話風險說明、全球攻擊遙測資料及緩解措施整合到 Cloudflare Radar。新入口協助資安團隊判斷漏洞的實際威脅與處理優先順序,而非僅依賴漏洞評分。
美國 NIST 發布 CSWP 50 指南,針對沒有專職 IT 人員的個人經營企業,以淺白語言整理資料備份、軟體更新、密碼管理與資產清冊等措施。文件參考 NIST CSF 2.0,並提供表單與三種情境範例,協助業主按風險逐步改善。
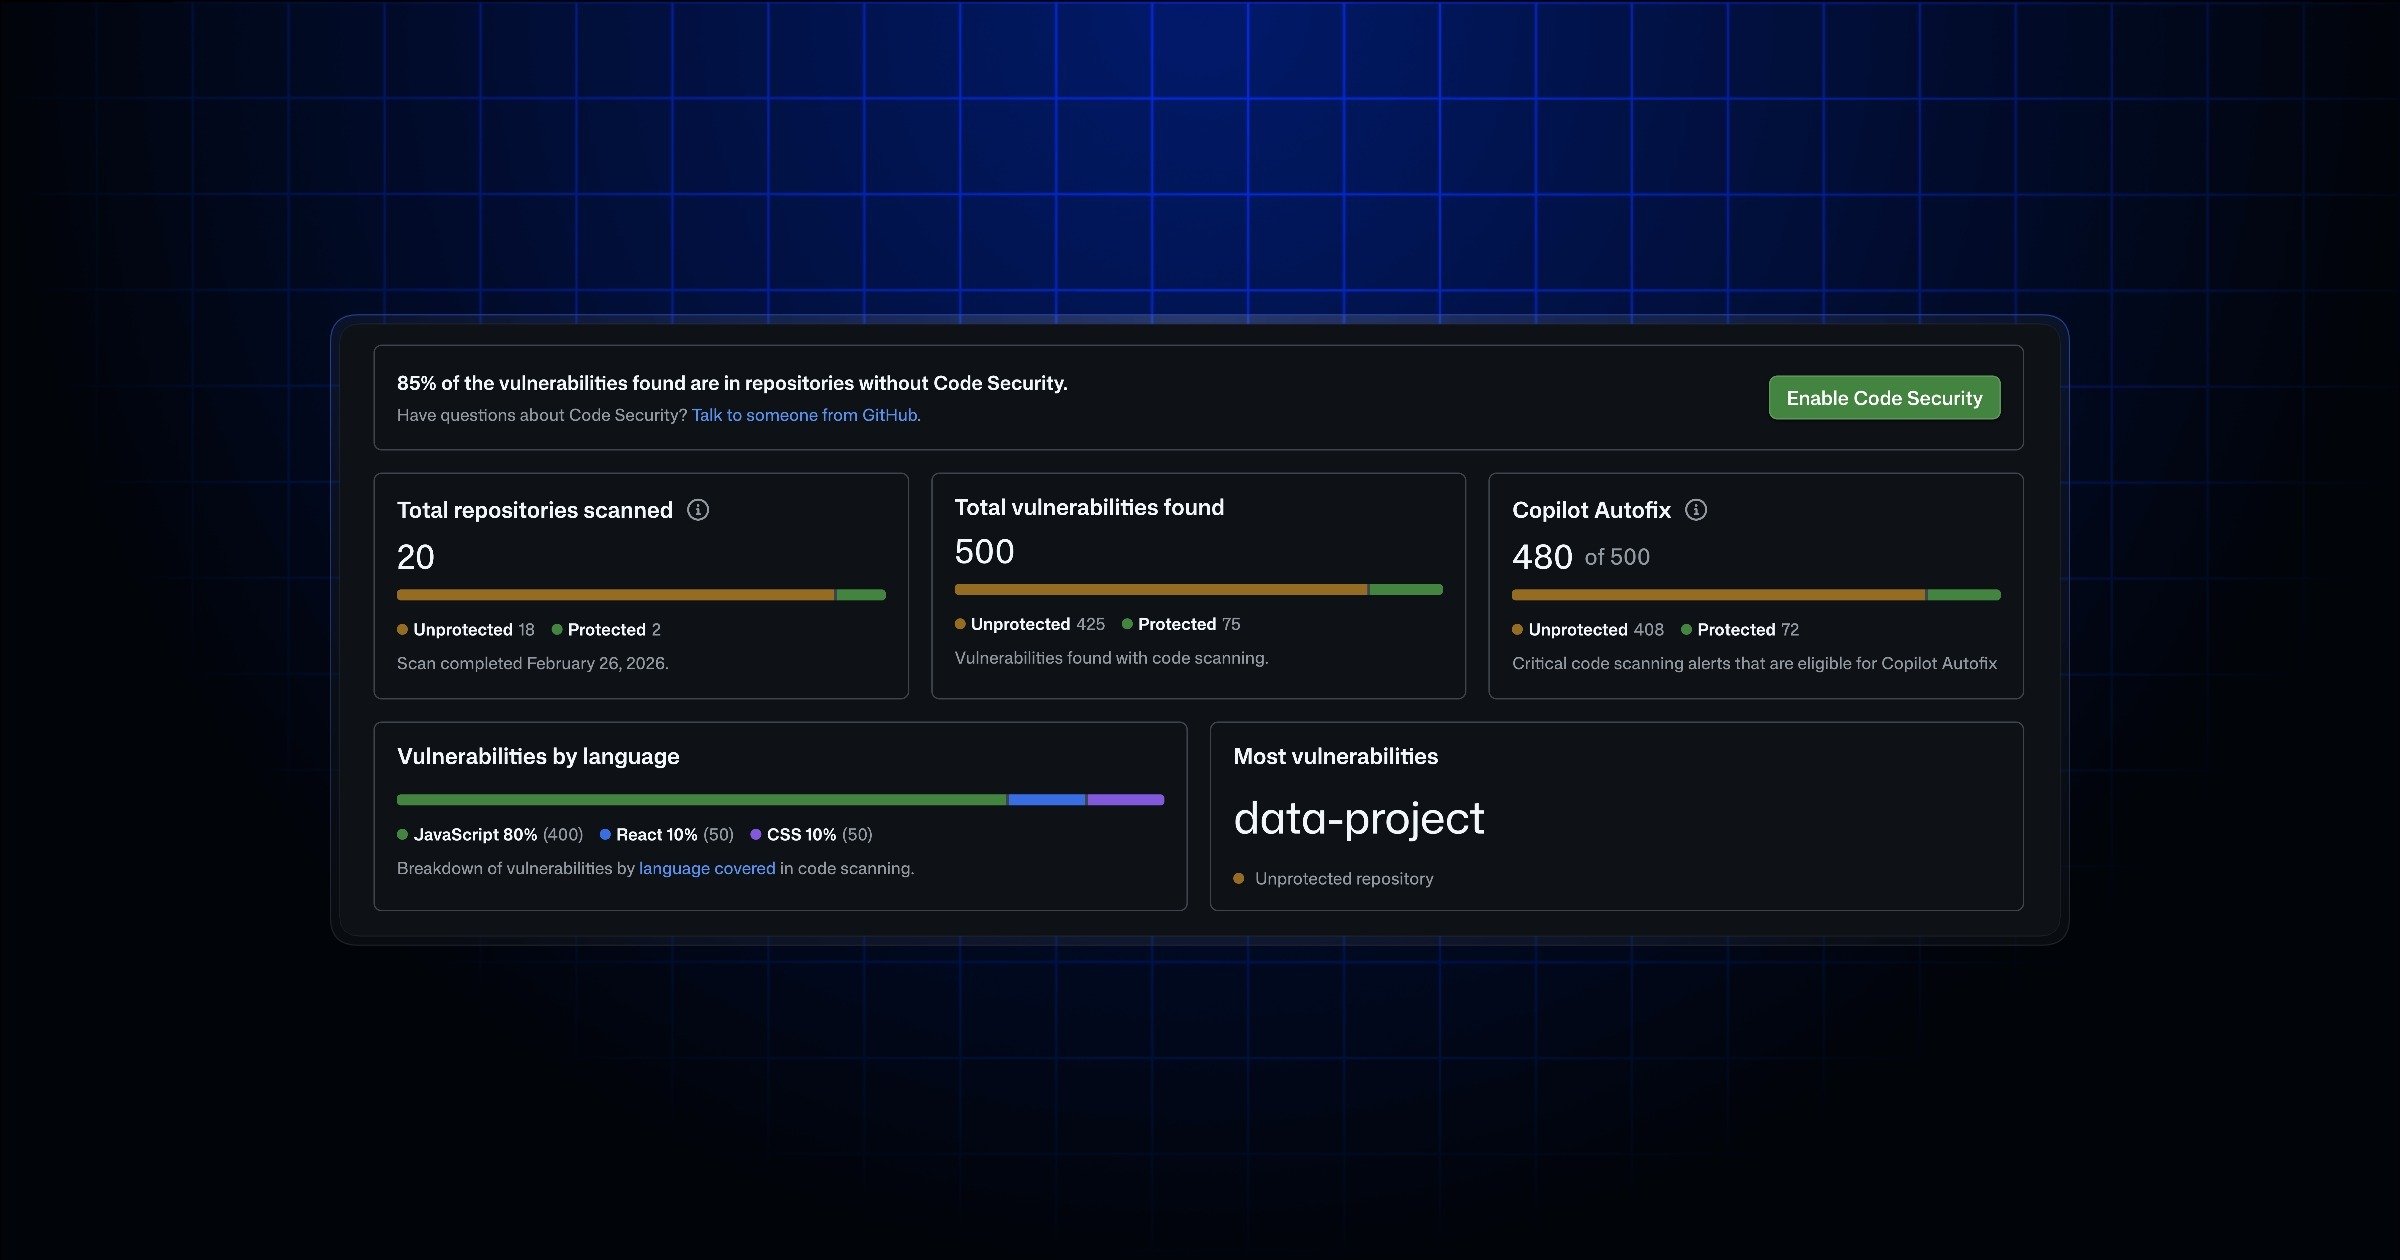
GitHub 11 月 2 日宣布,程式碼與機密資訊風險評估會標示儲存庫是否受保護,協助找出防護缺口。功能已在 Enterprise Cloud 與 Team 提供,Enterprise Server 3.24 將支援機密資訊評估。
GitHub 公告 12 月 2 日起,公開儲存庫的 GitHub Actions 預設阻擋 pull_request_target,除非管理者明確放行。11 月 9 日及 16 日安排短暫強制演練,供維護者檢查受影響流程。
IBM 於 10 月 27 日介紹 Bob Premium Package for DevSecOps,將套件防護、程式碼與供應鏈掃描、AI 脈絡分析整合進開發流程。Pull Request 智慧審查預計十一月推出,最終合併權仍由人員掌握。
CrowdStrike 更新提示注入攻擊分類,公開收錄 222 種技術,新增利用代理目標拆解、環境限制、假造工作階段摘要與推理流程的手法。研究提醒,單步驟操作看似正常,也可能在整體計畫中導致敏感檔案外洩。