原文標題:Security risk assessments include repository protection status
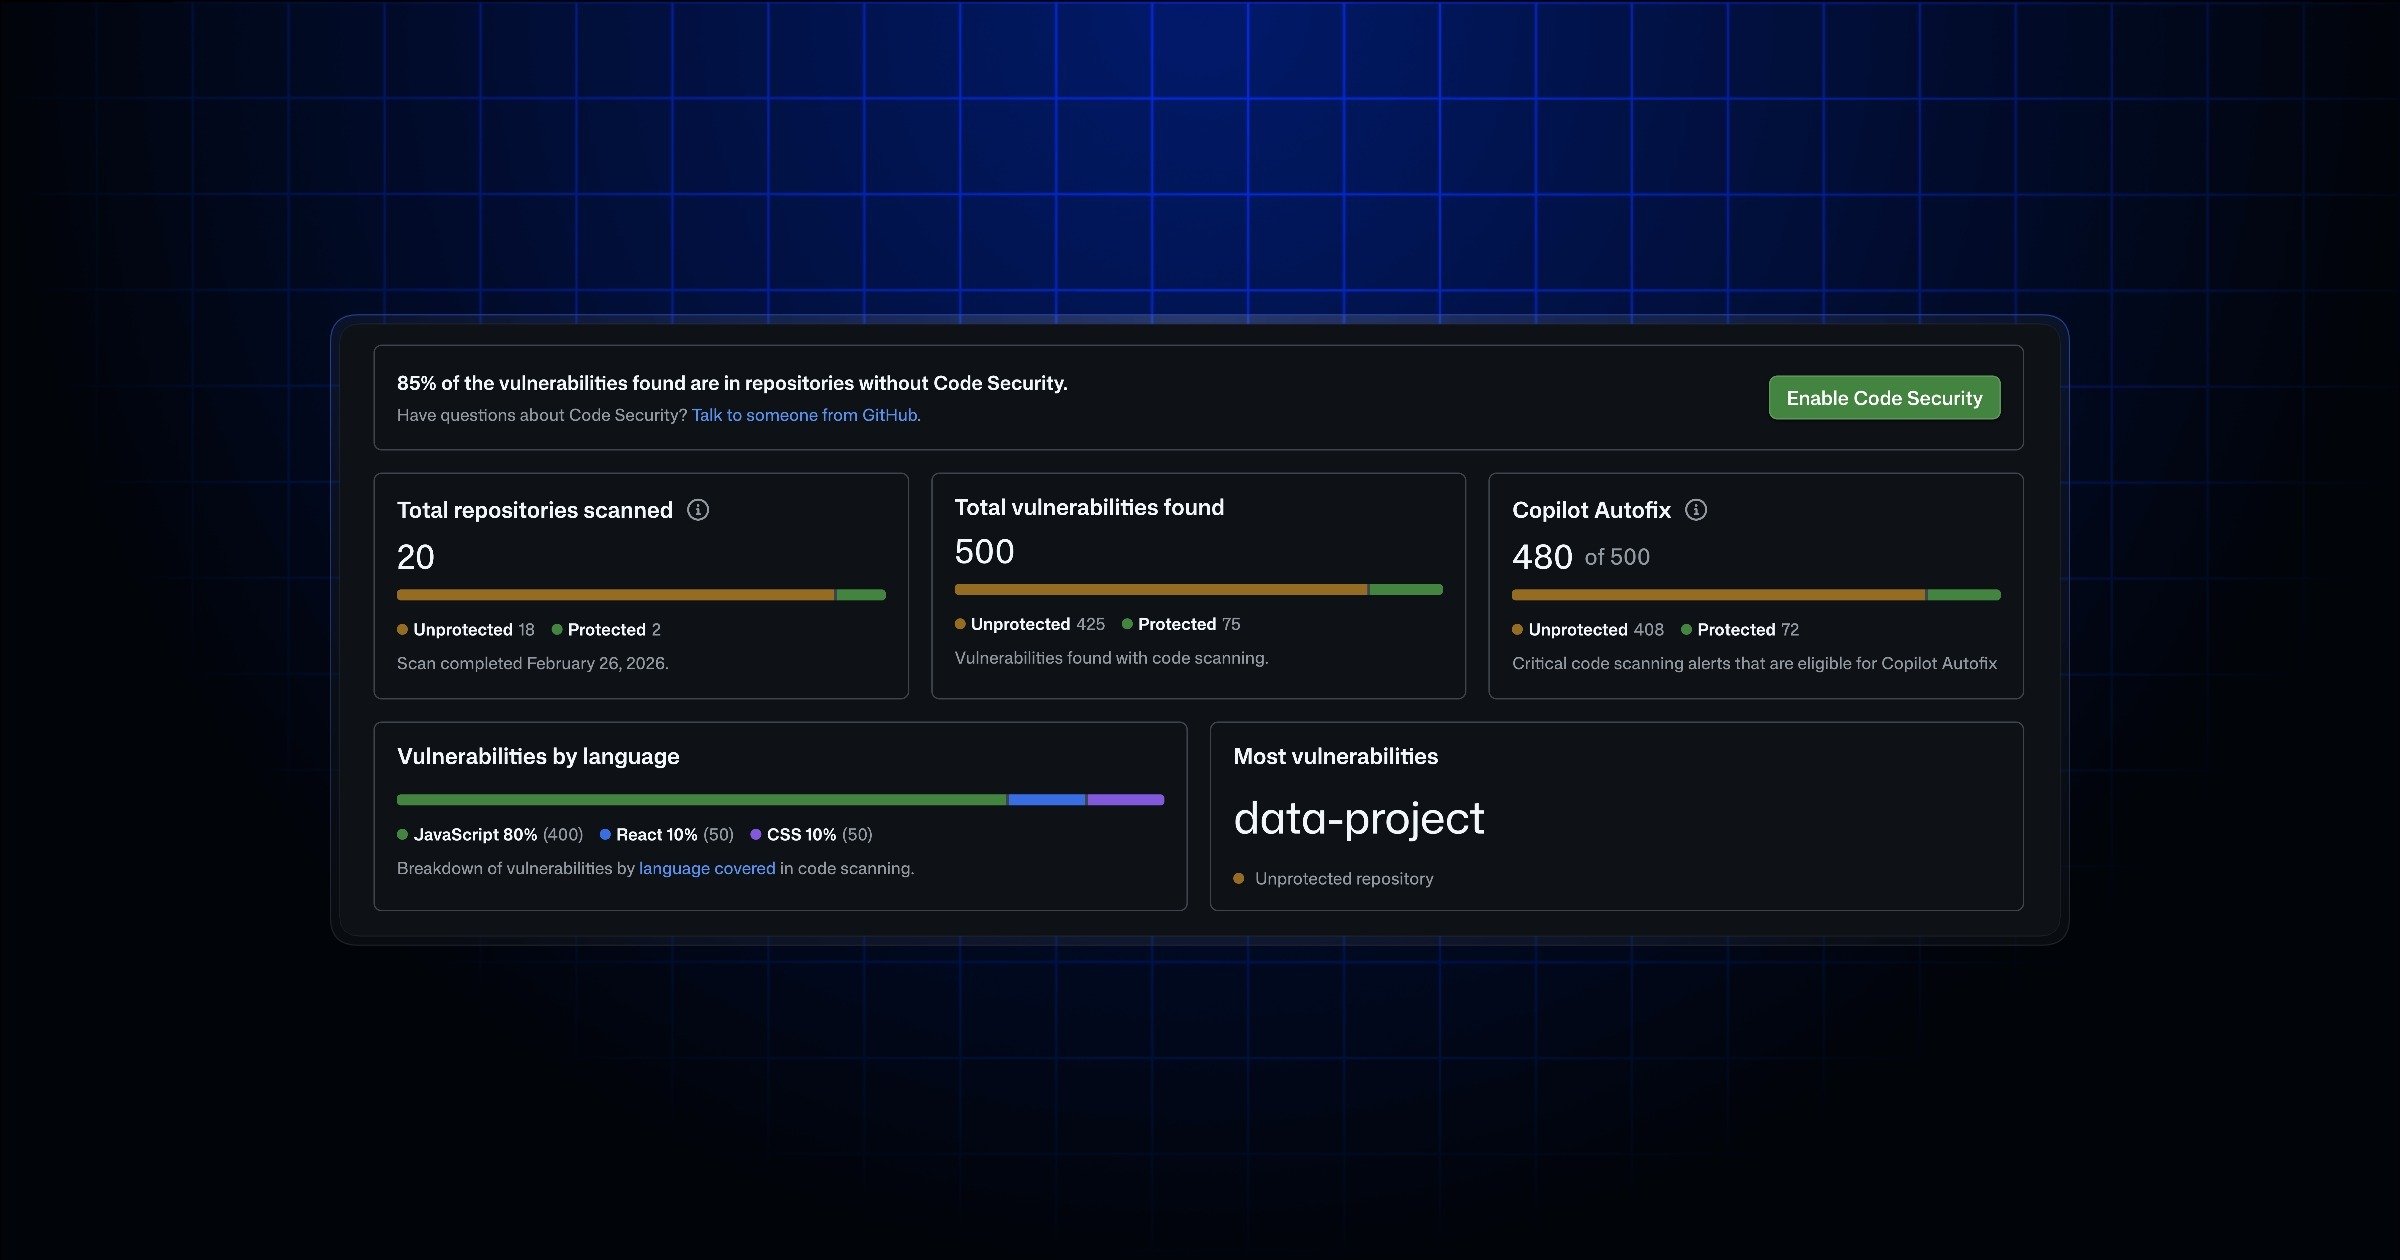
GitHub 在 11 月 2 日的官方 Changelog 宣布,code security risk assessment 與 secret risk assessment 已新增儲存庫保護狀態資訊。安全管理者查看評估結果時,能區分問題來自受保護或未受保護的儲存庫,而不必只根據弱點或機密資訊發現數量判斷優先順序。
這項更新的核心用途,是協助組織辨認尚未納入適當安全防護的程式碼資產。對擁有大量儲存庫的企業而言,同樣的發現若出現在沒有保護措施的儲存庫,通常需要先確認安全覆蓋範圍,避免以為所有專案都已受到相同程度的控管。
官方指出,組織管理員與安全管理者可進入組織 Security 分頁下的 Assessments 啟動評估。此改善目前已適用 GitHub Enterprise Cloud 與 GitHub Team;至於自行管理的 GitHub Enterprise Server,官方表示 secret risk assessment 的這項資訊將於 3.24 版提供。
公告並未宣稱這項功能會自動修復問題,也沒有說明會直接變更任何儲存庫的保護設定。它是風險評估報表中的可見性改善,讓管理者可以依照現有保護狀態安排後續安全治理工作。
發生了什麼事
GitHub 在兩種安全風險評估中新增受保護與未受保護儲存庫的識別資訊,供組織安全管理者查閱。
為什麼重要
企業常因儲存庫數量龐大而忽略防護覆蓋差異;新增欄位讓安全團隊能把發現與實際保護狀態連結。
影響哪些人
使用 GitHub Team 或 Enterprise Cloud 的組織管理員與安全管理者可使用;Enterprise Server 使用者須留意 3.24 版支援範圍。
已確認與未確認
官方確認目前支援的雲端方案,以及 Enterprise Server 3.24 對 secret risk assessment 的規劃;沒有提供自動修復能力或其他伺服器版本時程。