原文標題:Secret scanning blocks Anthropic keys by default, adds Salesforce
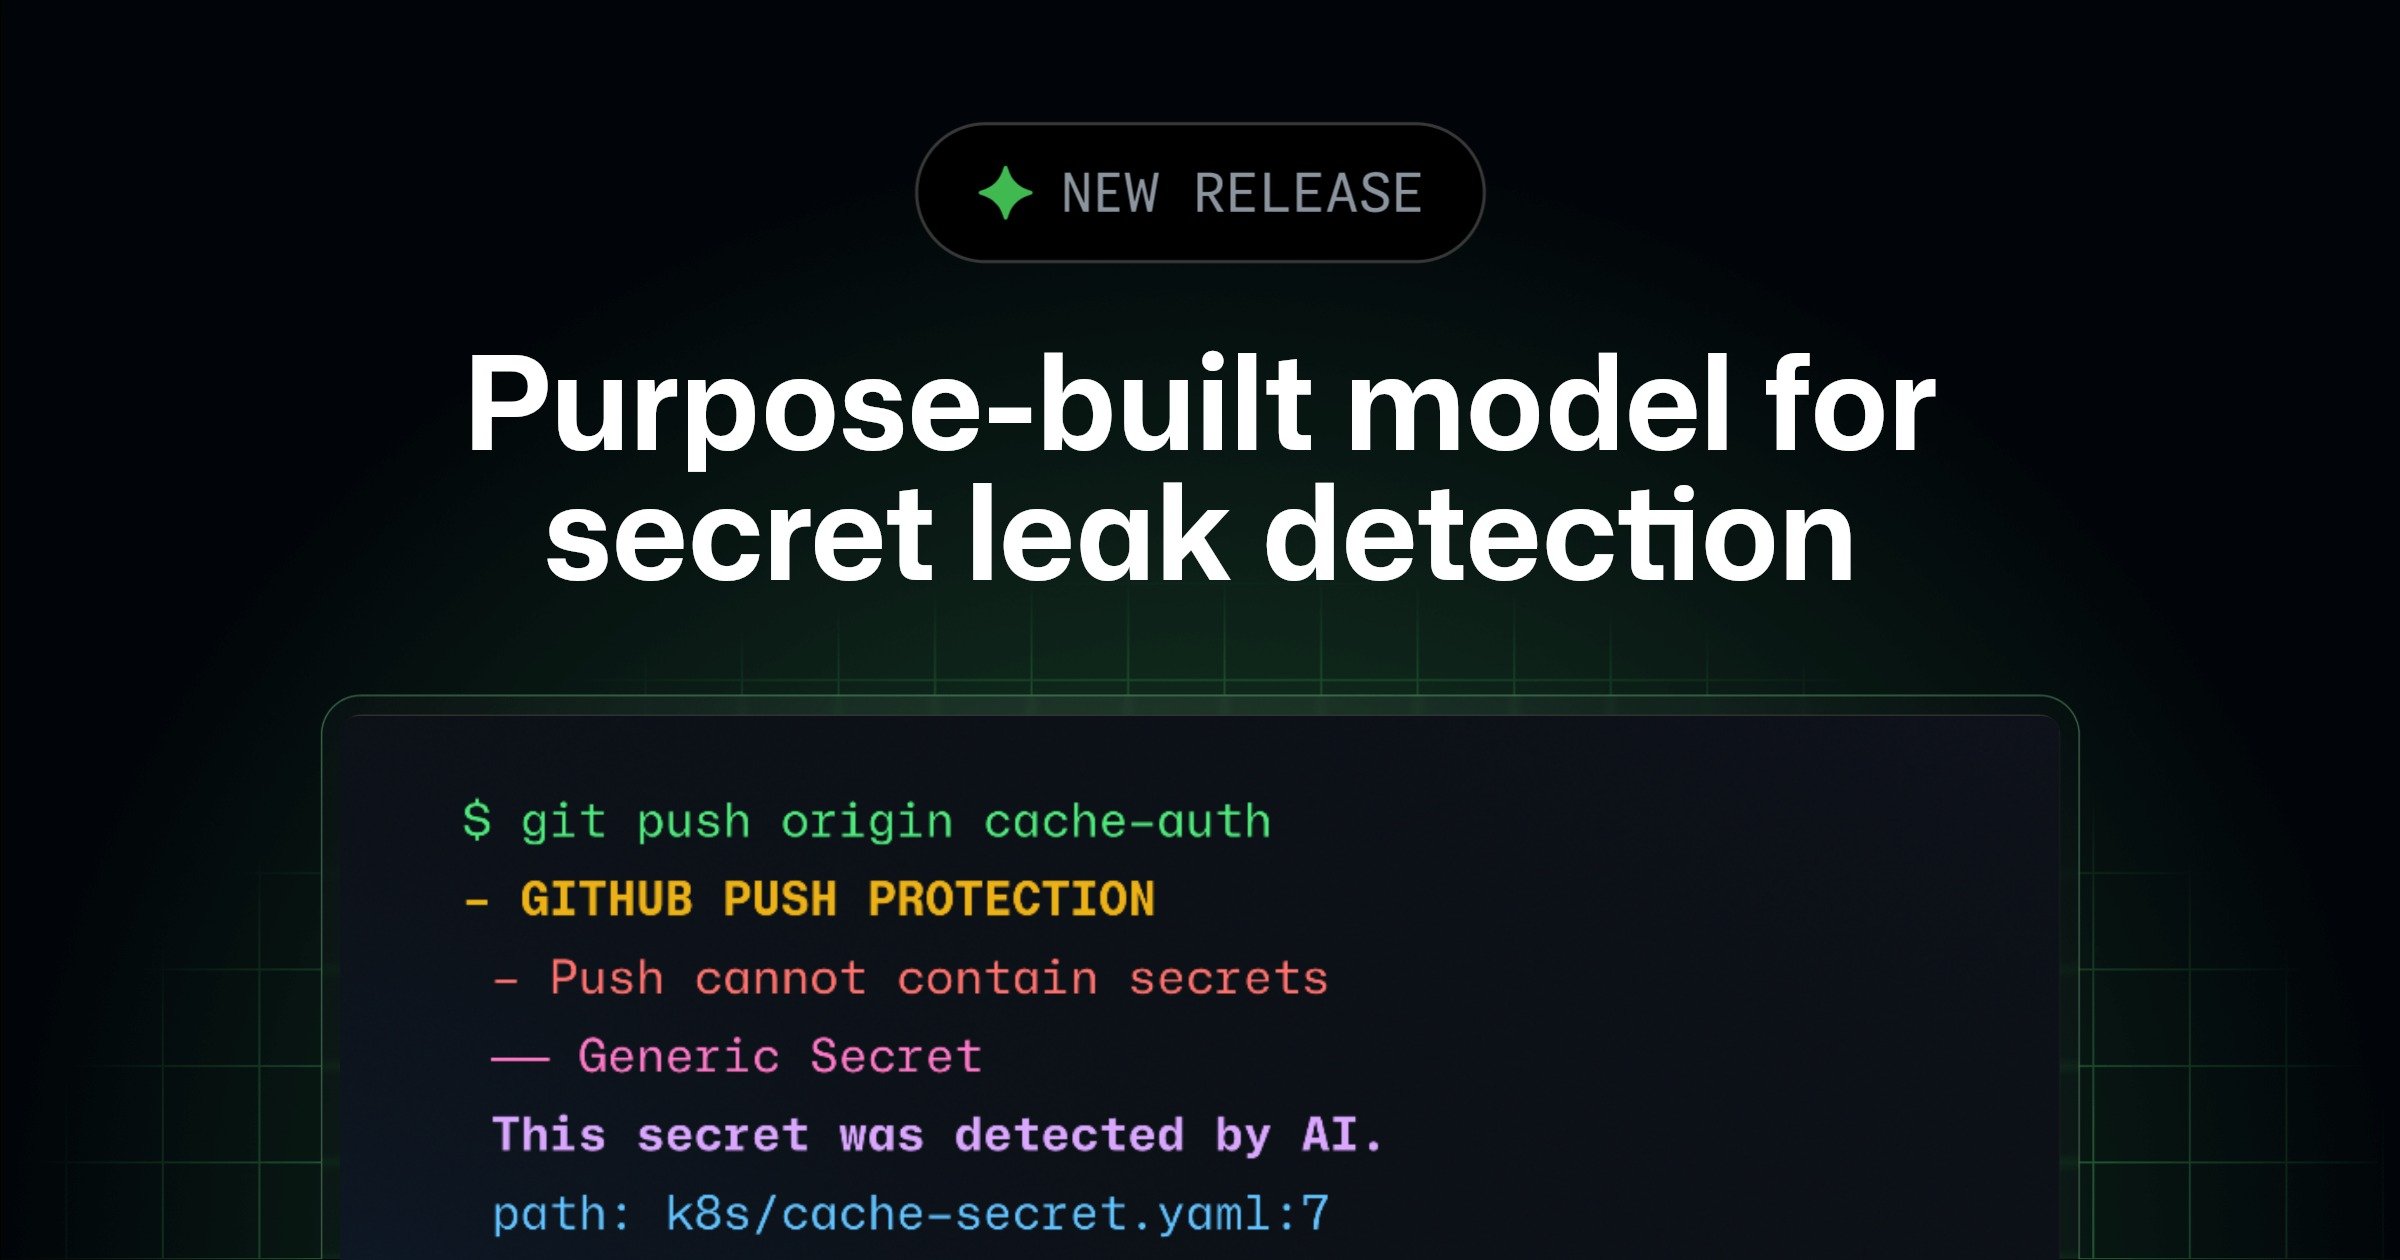
GitHub 在 10 月 13 日更新 Secret Scanning,新增對 Anthropic、Salesforce 與 Cloudsmith 部分憑證格式的辨識,並擴大 push protection 的預設保護範圍。這項功能針對開發者不小心將 API 金鑰提交至程式碼儲存庫的情境,降低憑證進入版本歷史後被他人濫用的風險。
此次新增的偵測類型包括 Salesforce Marketing Cloud 的 OAuth2 token、Anthropic 的 service API key 與 user API key,以及 Cloudsmith API key。GitHub 指出,Anthropic 兩種金鑰類型已納入預設 push protection:在啟用 Secret Scanning 的儲存庫中,包含這些憑證的提交可在推送階段遭到阻擋。免費公開儲存庫也在官方描述的適用範圍內。
Salesforce 同時成為 GitHub 的 Secret Scanning 合作夥伴。對合作夥伴類型的機密資料,GitHub 在公開儲存庫偵測到外洩時,會通知對應服務提供者,以利憑證撤銷或輪替;對使用者機密類型,則依儲存庫的設定產生安全警示。兩種處理流程並不完全相同。
對團隊來說,這不等於所有已外洩金鑰都能自動失效。若機密資料已進入 Git 歷史或被複製,仍須由憑證管理者進行輪替、撤銷、稽核與必要的事件應變。也應確認組織層級的 Secret Scanning 與 push protection 設定是否符合自身政策。
公告聚焦新支援的憑證類型,並未聲稱所有 Anthropic、Salesforce 或 Cloudsmith 產品的所有金鑰格式都已全面涵蓋,因此不應擴大解讀為零漏報保證。
發生了什麼事
GitHub Secret Scanning 新增多種服務憑證偵測,並將 Anthropic 兩類 API 金鑰加入預設推送阻擋。
為什麼重要
API 憑證經常在程式提交與 CI 流程中意外外洩,推送前攔截可減少外洩進入公開版本歷史的機會。
影響哪些人
使用 GitHub 儲存庫、Anthropic API、Salesforce Marketing Cloud 或 Cloudsmith 的開發與資安團隊應檢查相關設定。
已確認與未確認
已確認新增偵測類型及 Anthropic push protection 預設行為;是否涵蓋特定私有儲存庫,仍依方案與安全設定而異。