原文標題:Purpose-built model for leaked secret detection
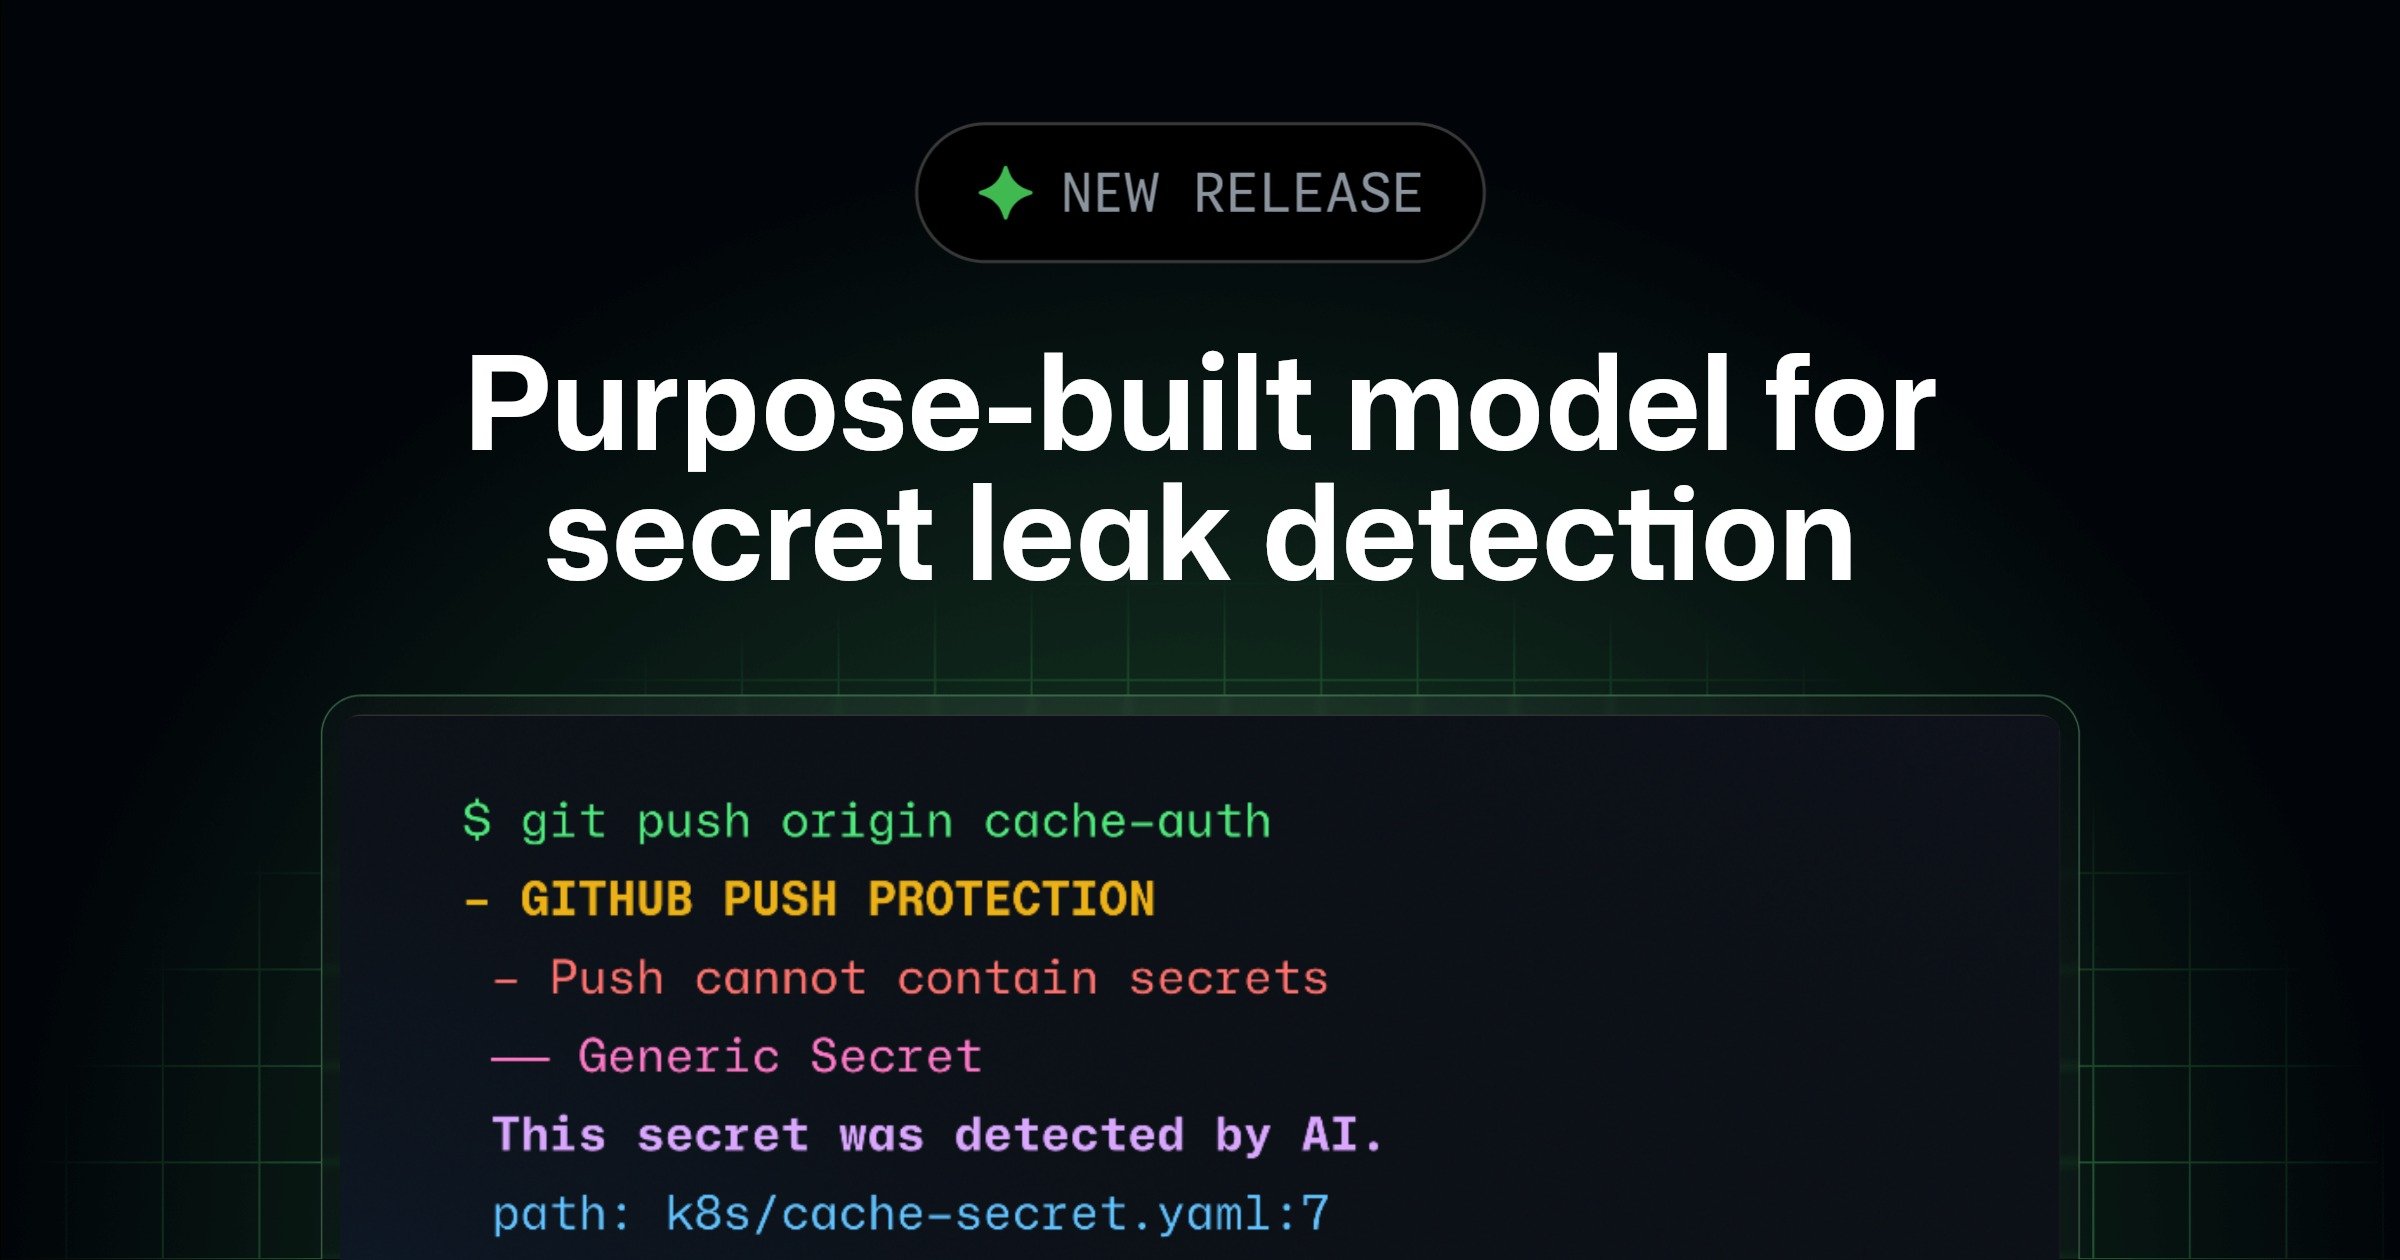
GitHub 10 月 7 日推出針對外洩機密設計的專用 AI 模型,目標是在程式碼中找出不像標準 API token、但實際可能是憑證的密碼與秘密字串。模型會參考周圍程式碼判斷內容,不是一般生成文字的模型。既有 AI-detected secret alerts 已開始自動升級到新模型。
GitHub 同時規劃把新能力加入 push protection,讓開發者在將程式碼推入 repository 前就能攔下疑似機密;此功能目前為 private preview。GitHub Enterprise Server 3.23 也將以 public preview 方式支援 AI-detected alerts。
另一項整合是 Copilot CLI 與 Copilot App 的 /security-review。開發者可在提交或請求審查前檢查變更,取得優先排序的安全發現與修補建議。未來專用機密分類模型會加入現有安全審查,但該功能仍需申請 private preview。
計費方面,既有 GHSP/GHAS 的 AI-detected alerts 不另加收費;新增的 opt-in push protection 與 security-review 檢查則可能消耗 GitHub AI Credits。GitHub 明確要求管理員自行啟用,代理不得未經授權更改政策或預算。
發生了什麼事
GitHub 10 月 7 日公布專用 AI 機密偵測模型,可從程式碼上下文辨識非標準格式密碼,並將能力延伸到 push protection 與 Copilot 安全審查。既有警示維持包含在 GHSP/GHAS,新增檢查可能使用 AI Credits。
為什麼重要
憑證外洩是軟體供應鏈的重要風險,能在推送前辨識非標準格式的秘密資訊,可減少事後撤銷與清理的成本。
影響哪些人
GitHub Enterprise 管理員、DevSecOps、開發團隊及使用 GitHub Copilot CLI 或 Copilot App 的工程師。
已確認與未確認
專用模型、現有警示升級與 private preview 規劃已確認;額外 AI Credits 計費的實際生效與完整可用性需看後續公告。