原文標題:Push attribution for commits in limited public preview
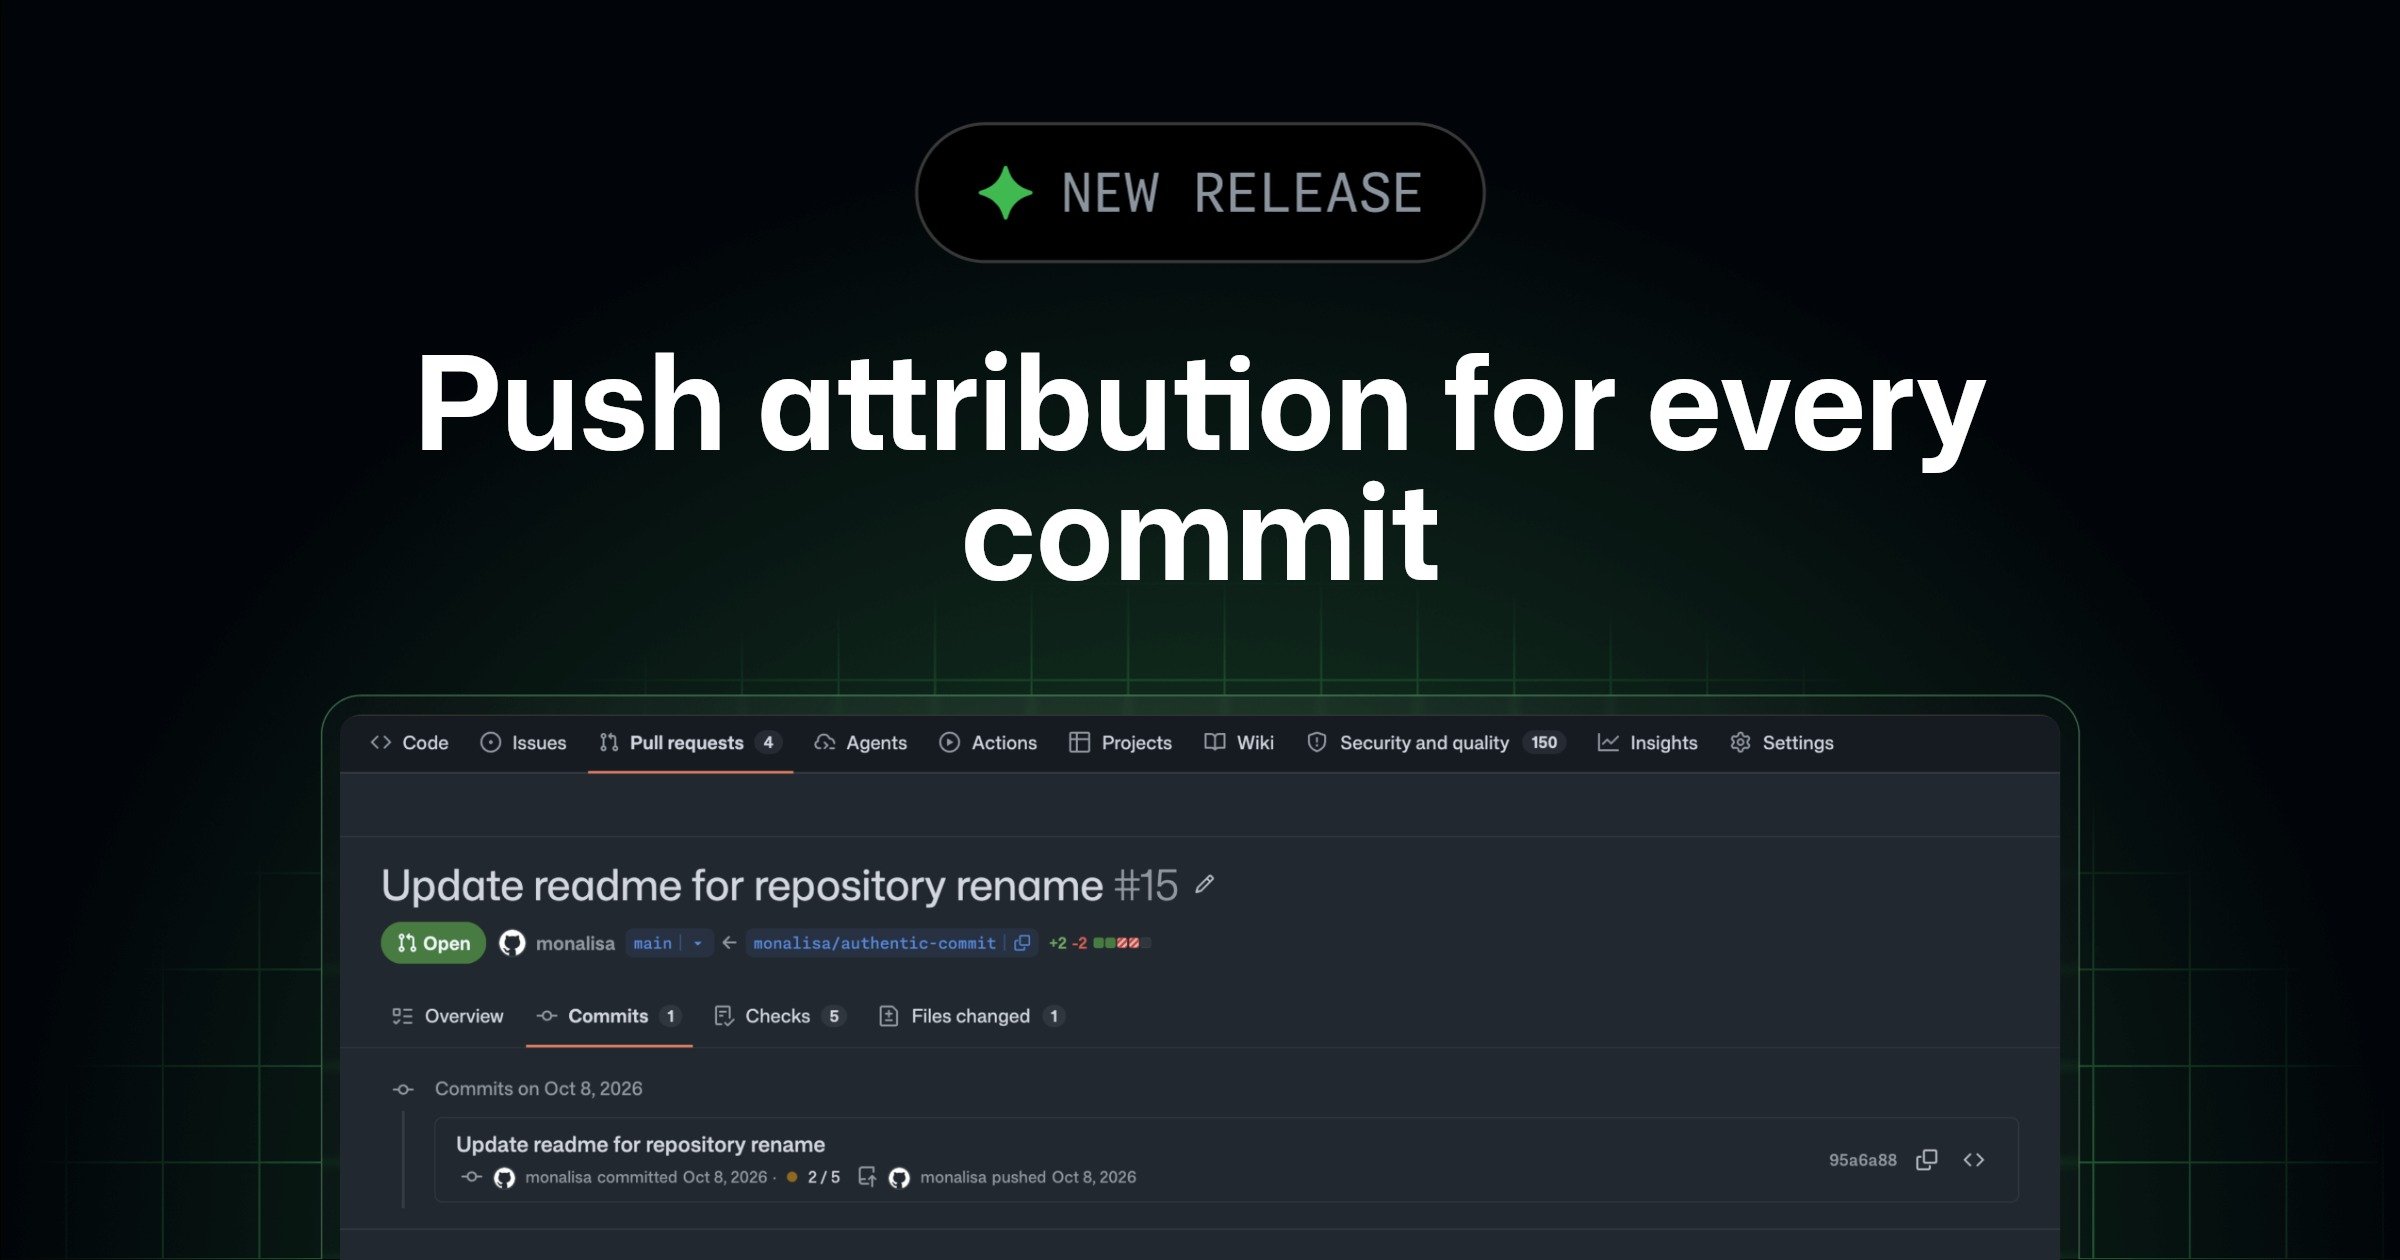
GitHub 於 10 月 12 日公布程式碼提交的推送者身分紀錄功能,已進入有限公開預覽。既有 Git 提交資料包含作者與提交者欄位,但這些名稱和電子郵件通常由用戶端填寫,不能直接證明是誰把提交推送到遠端儲存庫。GitHub 希望將平台實際驗證過的推送帳號另行保存,讓管理者能追溯提交進入儲存庫的途徑。
新機制為推送到儲存庫的每筆提交建立持久化的已驗證推送者身分,並透過介面及 API 與作者、提交者資料一起呈現。即使提交內容聲稱由某位維護者撰寫,稽核人員仍可檢查究竟是哪個通過驗證的帳號完成推送。這不會取代既有 Git 作者欄位,而是額外增加一層可供安全調查的身分證據。
GitHub 也提供新的儲存庫規則條件「Committer must match pusher」。管理員啟用後,若提交者欄位與實際推送者帳號的任何已驗證電子郵件不相符,系統可阻擋該次推送。官方指出,這能降低攻擊者取得較低權限帳號後,偽裝成可信任維護者提交程式碼,進而混淆審查與稽核紀錄的機會。
由於目前屬有限公開預覽,企業在導入前仍須確認自己的儲存庫是否獲得功能使用資格,以及現有機器人帳號、共用工作流程和提交者欄位設定是否符合新規則。官方公告主要介紹身分紀錄與阻擋條件,沒有將其描述成可取代程式碼審查或完整的供應鏈防護。
發生了什麼事
GitHub 開始記錄已驗證推送者身分,並提供提交者與推送者相符的儲存庫規則,協助追查偽造提交身分。
為什麼重要
Git 作者與提交者資料可由用戶端設定,若只依這些欄位稽核,容易錯認實際推送帳號;新增平台驗證資訊能改善追溯能力。
影響哪些人
影響企業 GitHub 儲存庫管理員、開源維護者、DevSecOps 團隊,以及需要審核機器人或自動化提交流程的組織。
已確認與未確認
已確認新功能為有限公開預覽、推送者身分會出現在介面及 API;全面開放日期、所有方案適用範圍與定價尚未由該公告說明。