原文標題:Open source license compliance generally available
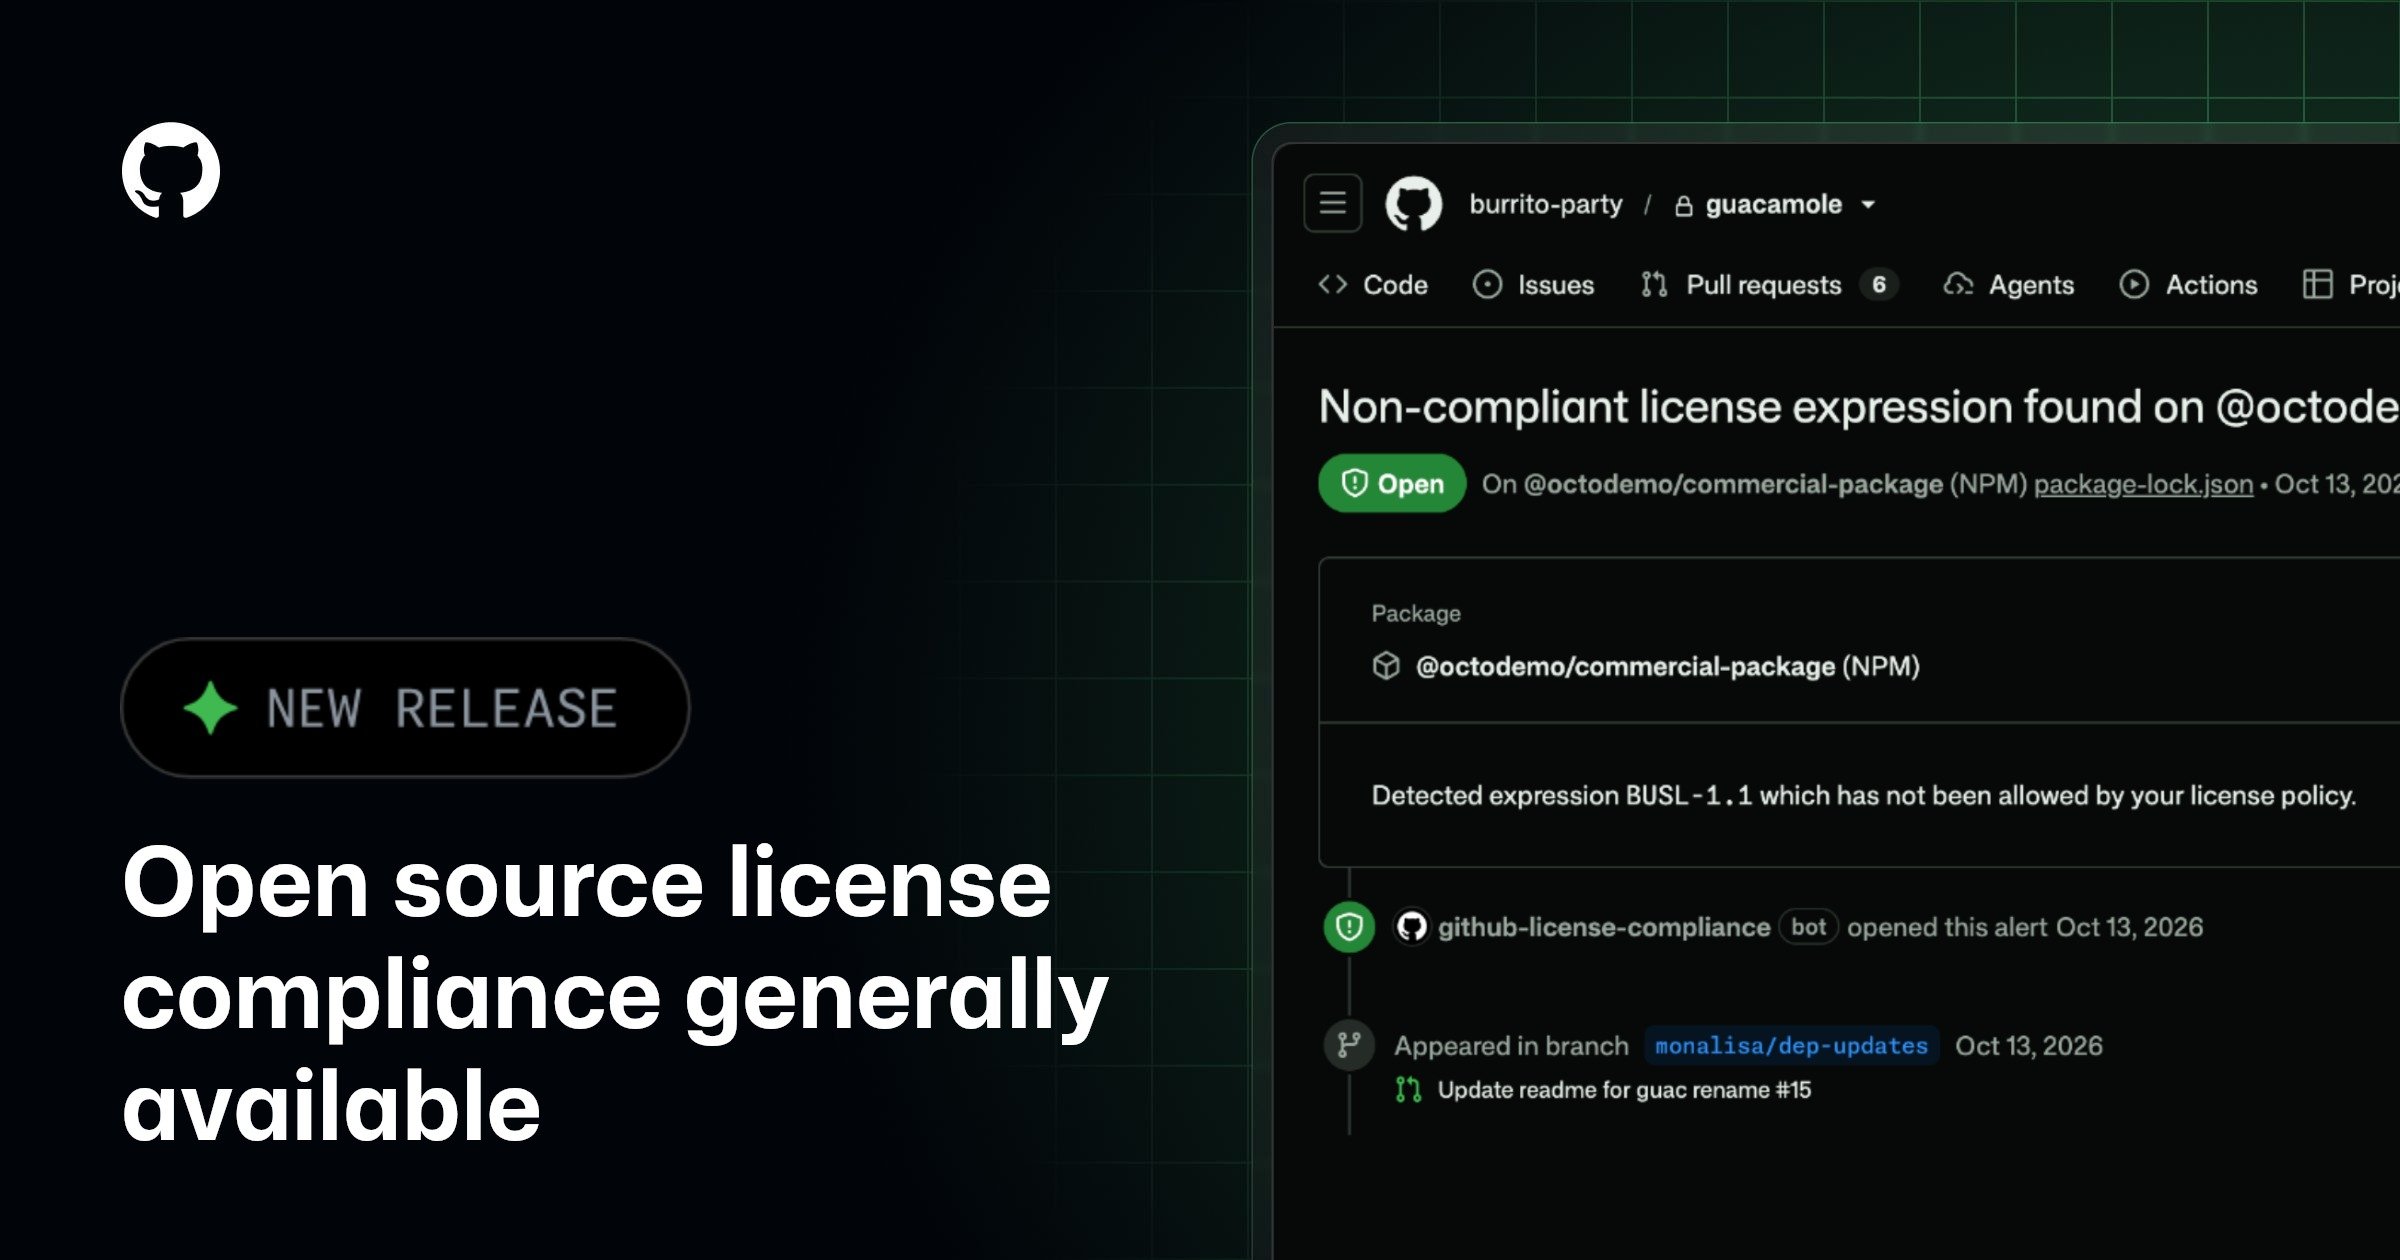
GitHub 在 10 月 16 日宣布,開源授權合規(Open source license compliance)結束公開預覽並正式提供。這項能力針對企業大量使用第三方套件時的授權風險,讓管理員不必逐一追查每個專案的相依套件,而是透過集中政策,規範哪些開源授權可用於企業程式碼。
功能目前提供給 GitHub Enterprise Cloud 客戶,包括採資料駐留(data residency)部署的企業;使用範圍限於已啟用 GitHub Code Security 的儲存庫。企業透過 ruleset 設定「Require license compliance results before merging」,在合併程式碼前強制執行授權檢查。當開發者提交新增或更換依賴的 Pull Request,系統會檢視相應套件的授權是否符合企業政策,並在不合規的依賴旁顯示註記。
遇到違規時,團隊可移除或替換依賴、調整授權政策,或針對特定套件提出例外申請。GitHub 新增預先定義的 Enterprise Open-Source License Manager 角色,讓指定的人員或團隊審核例外請求;政策管理者會收到待處理請求的電子郵件通知,並可在企業主控台進行處理。
與 6 月公開預覽相比,正式版擴大資料駐留環境的授權資訊支援,依賴關係圖與軟體物料清單(SBOM)匯出也能包含授權資料。授權政策變更會寫入稽核日誌;另外新增可下載、更新及取代企業授權政策的 API,以及檢查套件是否符合政策的 API。GitHub 指出,最後一項能力可供程式代理在推薦或引入套件前先進行合規判斷。
這不是自動判定所有開源授權法律爭議的服務,而是讓企業把自己的政策變成可以在開發流程中執行的檢查條件。GitHub 提供設定文件及 REST API 文件,實際政策、例外審核與責任歸屬仍由使用企業決定。
發生了什麼事
GitHub 將企業級開源授權合規檢查正式上線,透過 ruleset 在合併程式碼前檢查新增或變更依賴的授權。
為什麼重要
軟體供應鏈不只有漏洞風險,授權不符也可能影響產品散布與商業使用。集中政策和稽核紀錄能減少各專案自行判斷的落差。
影響哪些人
主要影響使用 GitHub Enterprise Cloud 且啟用 Code Security 的企業、資安與法遵人員,以及需要頻繁加入第三方套件的開發團隊。
已確認與未確認
官方已確認正式提供、適用方案、合併前規則、管理角色及 API。企業自己的允許授權清單、例外核准流程與實際法律解釋仍需自行建立。