

ElevenLabs 獲 FedRAMP 20x Class A 認證
ElevenLabs 10 月 16 日宣布續認多項 ISO、SOC 2 與支付安全資格,並新增 ElevenProductions 的 SOC 2 Type I,以及 FedRAMP 20x Class A。資格有限制,非所有服務獲驗證。
ElevenLabs 10 月 16 日宣布續認多項 ISO、SOC 2 與支付安全資格,並新增 ElevenProductions 的 SOC 2 Type I,以及 FedRAMP 20x Class A。資格有限制,非所有服務獲驗證。
Microsoft 在 Azure Blog 宣布與 NVIDIA 共同發表企業開放權重模型風險管理白皮書,提出五類風險分類,涵蓋資安、資料保護、內容、人機互動與偏見,並以 ISO 與 NIST AI 風險管理架構為參考。
Red Hat 發表 2026 年第三季 Open Source Security Signals,主張評估開源風險不能只看 CVSS 分數。
Cloudflare 於 10 月 16 日公布 Verified bots 持續問責機制,除驗證爬蟲身分,也會觀察是否遵守 robots.txt 及收到 HTTP 429 後是否降速。
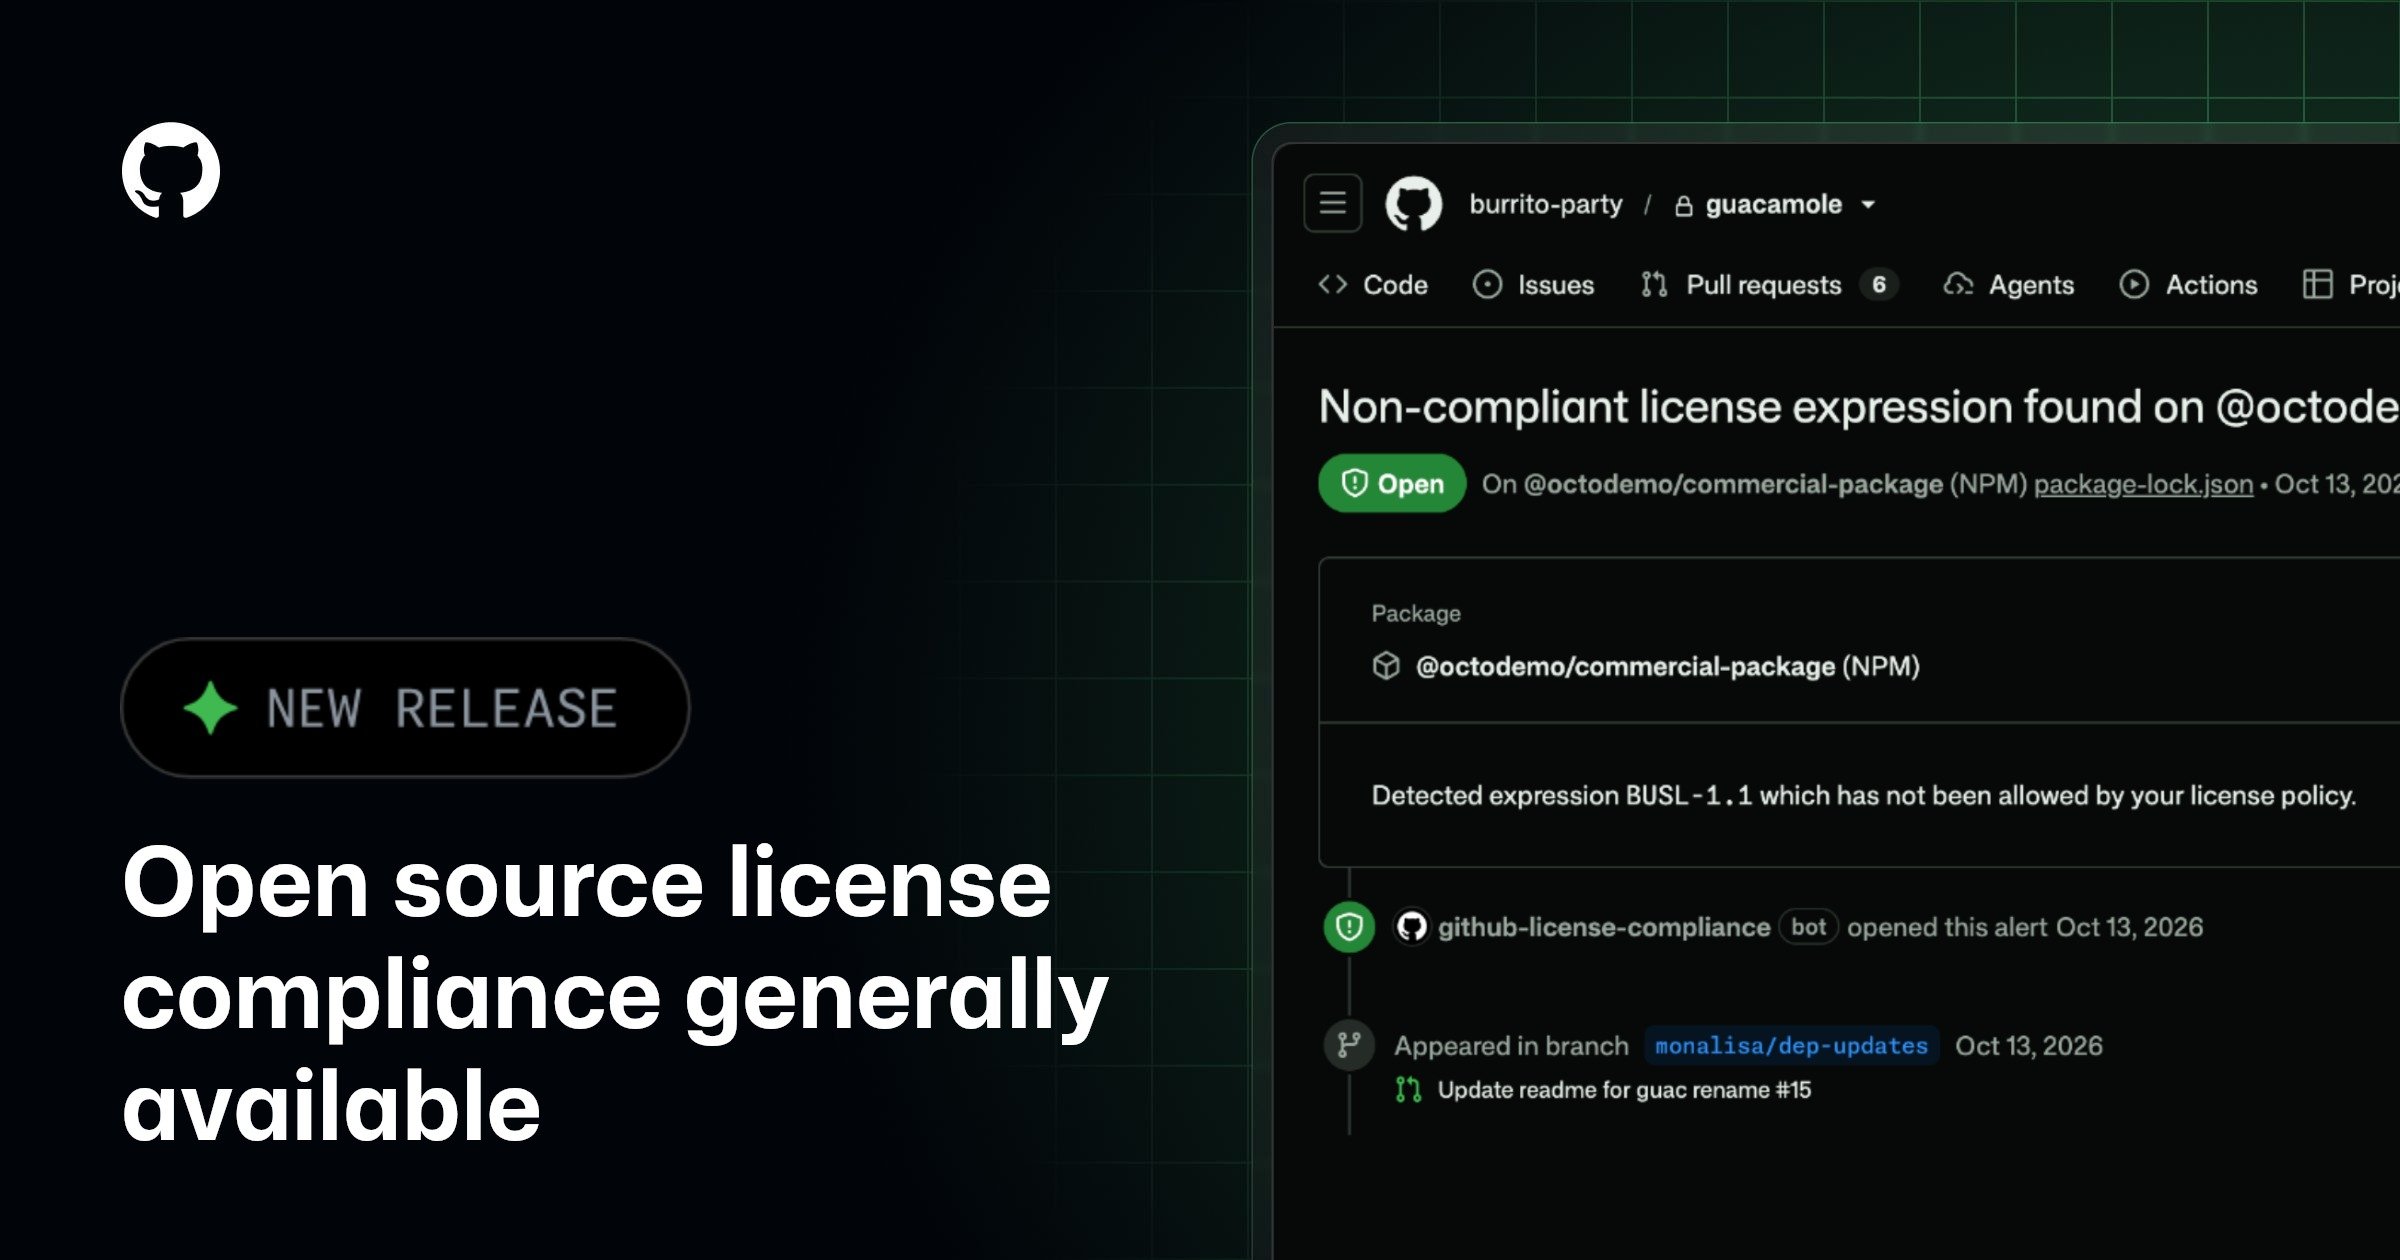
GitHub 於 10 月 16 日宣布開源授權合規功能正式上線,企業可集中制定授權政策,對 Pull Request 新增或變更的依賴進行檢查。
NIST 與 NSA、CISA 於 10 月 16 日共同公布超智慧模型訓練與評估階段的十項自願性事件應變實務,分為準備、偵測、回應、復原及通報五個階段。文件聚焦 AI 代理出現未經指示行動、可能突破既定監督與安全界線時的風險管理。
Perplexity 10 月 15 日宣布開源 SPACE,提供 AI 代理程式隔離執行、暫停續跑、狀態快照與憑證保護。官方稱已處理每日數百萬次沙盒建立,並採簽章執行身分避免錯誤路由。
Sophos 10 月 15 日宣布 ITDR 身分威脅偵測與回應服務可獨立部署,支援 Microsoft Entra ID、Active Directory 及 Microsoft AI 代理身分可視性,並以逾 160 項持續檢查與動態。
Google 10 月 14 日公布 Android 新防詐騙措施,Google Messages 將加入可選的進階保護模式,利用 Private AI Compute 分析複雜對話,並以裝置端 Gemini Nano 檢查陌生連結。
GitHub 10 月 14 日開放 Actions 工作流程鎖定檔公開預覽,可在保留標籤或分支參照的同時,固定執行已審查的 commit。此機制搭配 Dependabot 與管理員政策,降低第三方 Action 版本被替換的供應鏈風險。
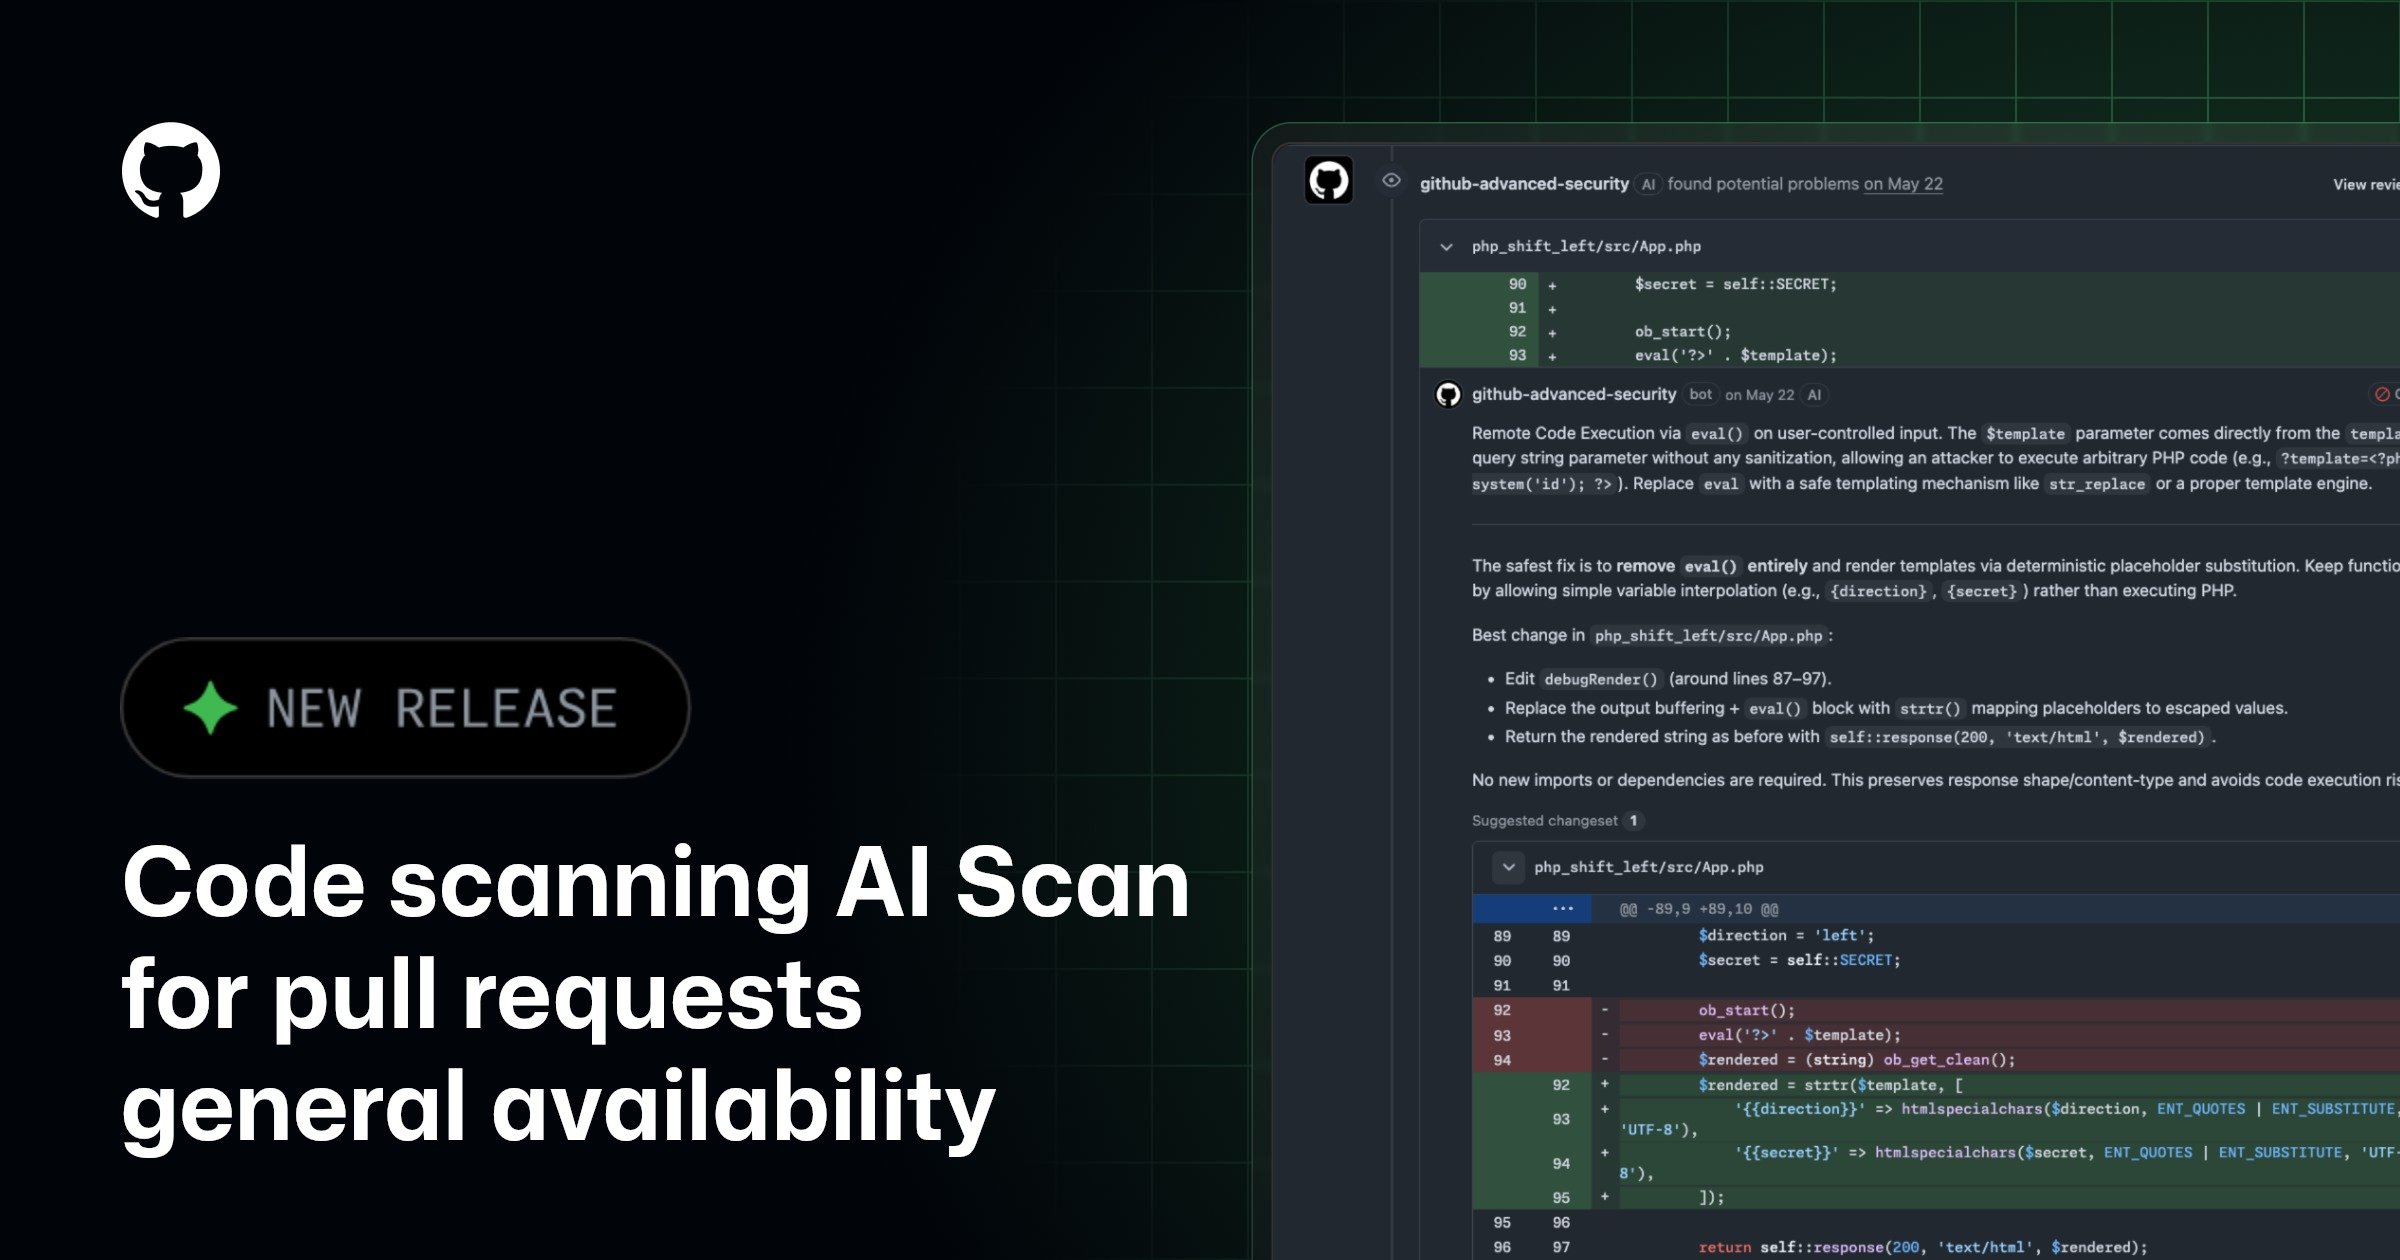
GitHub 的 AI Scan 與 Agentic Autofix 正式上線,前者補強 CodeQL 未涵蓋的技術掃描,後者由 Copilot 跨檔案提出修正並重新執行 CodeQL 驗證。兩者方案不同。
Cloudflare 10 月 15 日介紹可程式化安全網頁閘道,讓企業在傳統允許、封鎖、隔離與記錄動作之外,依情境組合自訂流量檢查及資料防護邏輯。官方提出延伸 Gateway 的方向,實際功能可用性仍須核對。
Sophos 於 10 月 13 日說明其 Endpoint 針對 EDR Killer 與 BYOVD 攻擊的多層防護,包括預設封鎖已知弱點驅動程式、偵測異常驅動互動、阻止 ETW 遙測遭竄改,以及在攻擊持續時啟用更嚴格防護。
CrowdStrike 分析 10 月 Microsoft 安全更新,指出修補 1,413 項漏洞,包括 75 項 Critical 與三項零時差相關漏洞,影響 Windows、Office、身分服務及 Hyper-V。
CrowdStrike 公布協助美國 FBI 於 9 月下旬打擊 FAMOUS CHOLLIMA 使用的多處筆電據點。該集團利用假身分取得美國企業遠端職缺,再透過境內設備與遠端控制工具掩飾實際工作位置,涉及多個重要產業。
Fastly 10 月 13 日發布資安研究,指出單日觀測到逾 600 萬次請求冒用 AI 爬蟲身分,嘗試存取 .env、Git 中繼資料、憑證與其他敏感檔案。主要活動來自同一雲端供應商上的一波攻擊,輪流使用約十多種 AI Bot 身分。
Fastly 10 月 13 日推出 Network Protect,透過全球邊緣節點提供第三、四層 DDoS 防護。服務以 BGP 導流、規則過濾及 GRE 隧道傳送乾淨流量,主打常時防護與免自建專用硬體。
Akamai 10 月 13 日揭露 CodeAudit AI 的 VS Code 擴充套件除 AI 審查功能外,還會背景監控編輯動作、自動上傳貼上的原始碼及專案資訊,並使用未加密 HTTP 傳輸,可能造成機密程式與憑證暴露。
Unit 42 公布一宗歐洲銀行網路入侵調查,攻擊者利用第三方管理的外部閘道與受損帳密進入系統,長期掃描與嘗試登入,最終在擴權階段遭端點防護阻止。
Sophos 宣布 AI Defense 正式提供使用,透過 Sophos Fusion 串接裝置、網路、身分與瀏覽器的資安訊號,協助企業發現未核准 AI 工具、建立政策並降低敏感資料外洩風險。
GitHub 10 月 13 日更新 Secret Scanning,新增 Anthropic、Salesforce 與 Cloudsmith 的機密類型偵測,並對兩種 Anthropic API 金鑰預設啟用 push protect。
GitLab 10 月 12 日發布安全修補,版本為 19.4.2、19.3.5、19.2.8,修復 CVSS 10.0 的 CI/CD 遠端程式執行漏洞與多項高風險問題。官方呼籲自行管理的部署立即升級,GitLab.com 已完成修補。
Cloudflare 10 月 6 日提醒,DNS 根區預定 10 月 11 日切換金鑰,DNSSEC 驗證解析器必須事先信任 KSK-2024。一般網站無須調整,但自行維護解析器的管理員應檢查信任錨。
CrowdStrike 10 月 7 日公開南韓金融業入侵活動調查,發現攻擊者將 ARTEX 滲透測試工具與多款大型語言模型結合,並在外洩的工具設定與工作階段紀錄中留下操作線索。官方強調攻擊者身分與受害機構數量仍未完全確認。