

Anthropic 公布防止模型蒸餾攻擊的新措施,稱擷取量減少九成
Anthropic 於 10 月 12 日公布針對 Claude 模型遭未授權蒸餾的新防護措施,聲稱初步證據顯示攻擊者擷取的資料量下降約 90% 至 99%。官方同時說明誤判與合法使用者受到影響的取捨,尚未提供足以保證全面防堵的結果。
Anthropic 於 10 月 12 日公布針對 Claude 模型遭未授權蒸餾的新防護措施,聲稱初步證據顯示攻擊者擷取的資料量下降約 90% 至 99%。官方同時說明誤判與合法使用者受到影響的取捨,尚未提供足以保證全面防堵的結果。
Intel 公開機密運算技術路線調整,代號 Diamond Rapids 的下一代 Xeon 平台將是最後支援 SGX 的世代。公司未宣布立即停止既有產品支援,並表示將持續提供安全更新,同時把後續投資重心轉向 TDX。
Anthropic 發表 Cyber Mission 資安計畫,將模型與工程資源投入電網、水務及交通等關鍵設施防護,同時推出 OSS Scanner,協助開源專案免費定期掃描安全漏洞,首波聚焦防禦用途。
ESET 10 月 8 日公布 MATCHBOIL 惡意程式研究,追蹤俄羅斯立場的 UAC-0099 組織自 2024 年起改良 C# 下載器,並發現其混淆與沙箱偵測技術逐步演進,受害者主要位於烏克蘭。
CrowdStrike 10 月 8 日宣布參與 Anthropic 的 Critical Infrastructure Defense Program,將其在 IT、OT 與工業網路的資安經驗帶入 AI 防禦合作。
CrowdStrike 10 月 5 日宣布 Falcon Data Security for SaaS 正式推出,將敏感資料探索與風險保護延伸到 Microsoft 365 的 SharePoint、OneDrive 與 Copil。
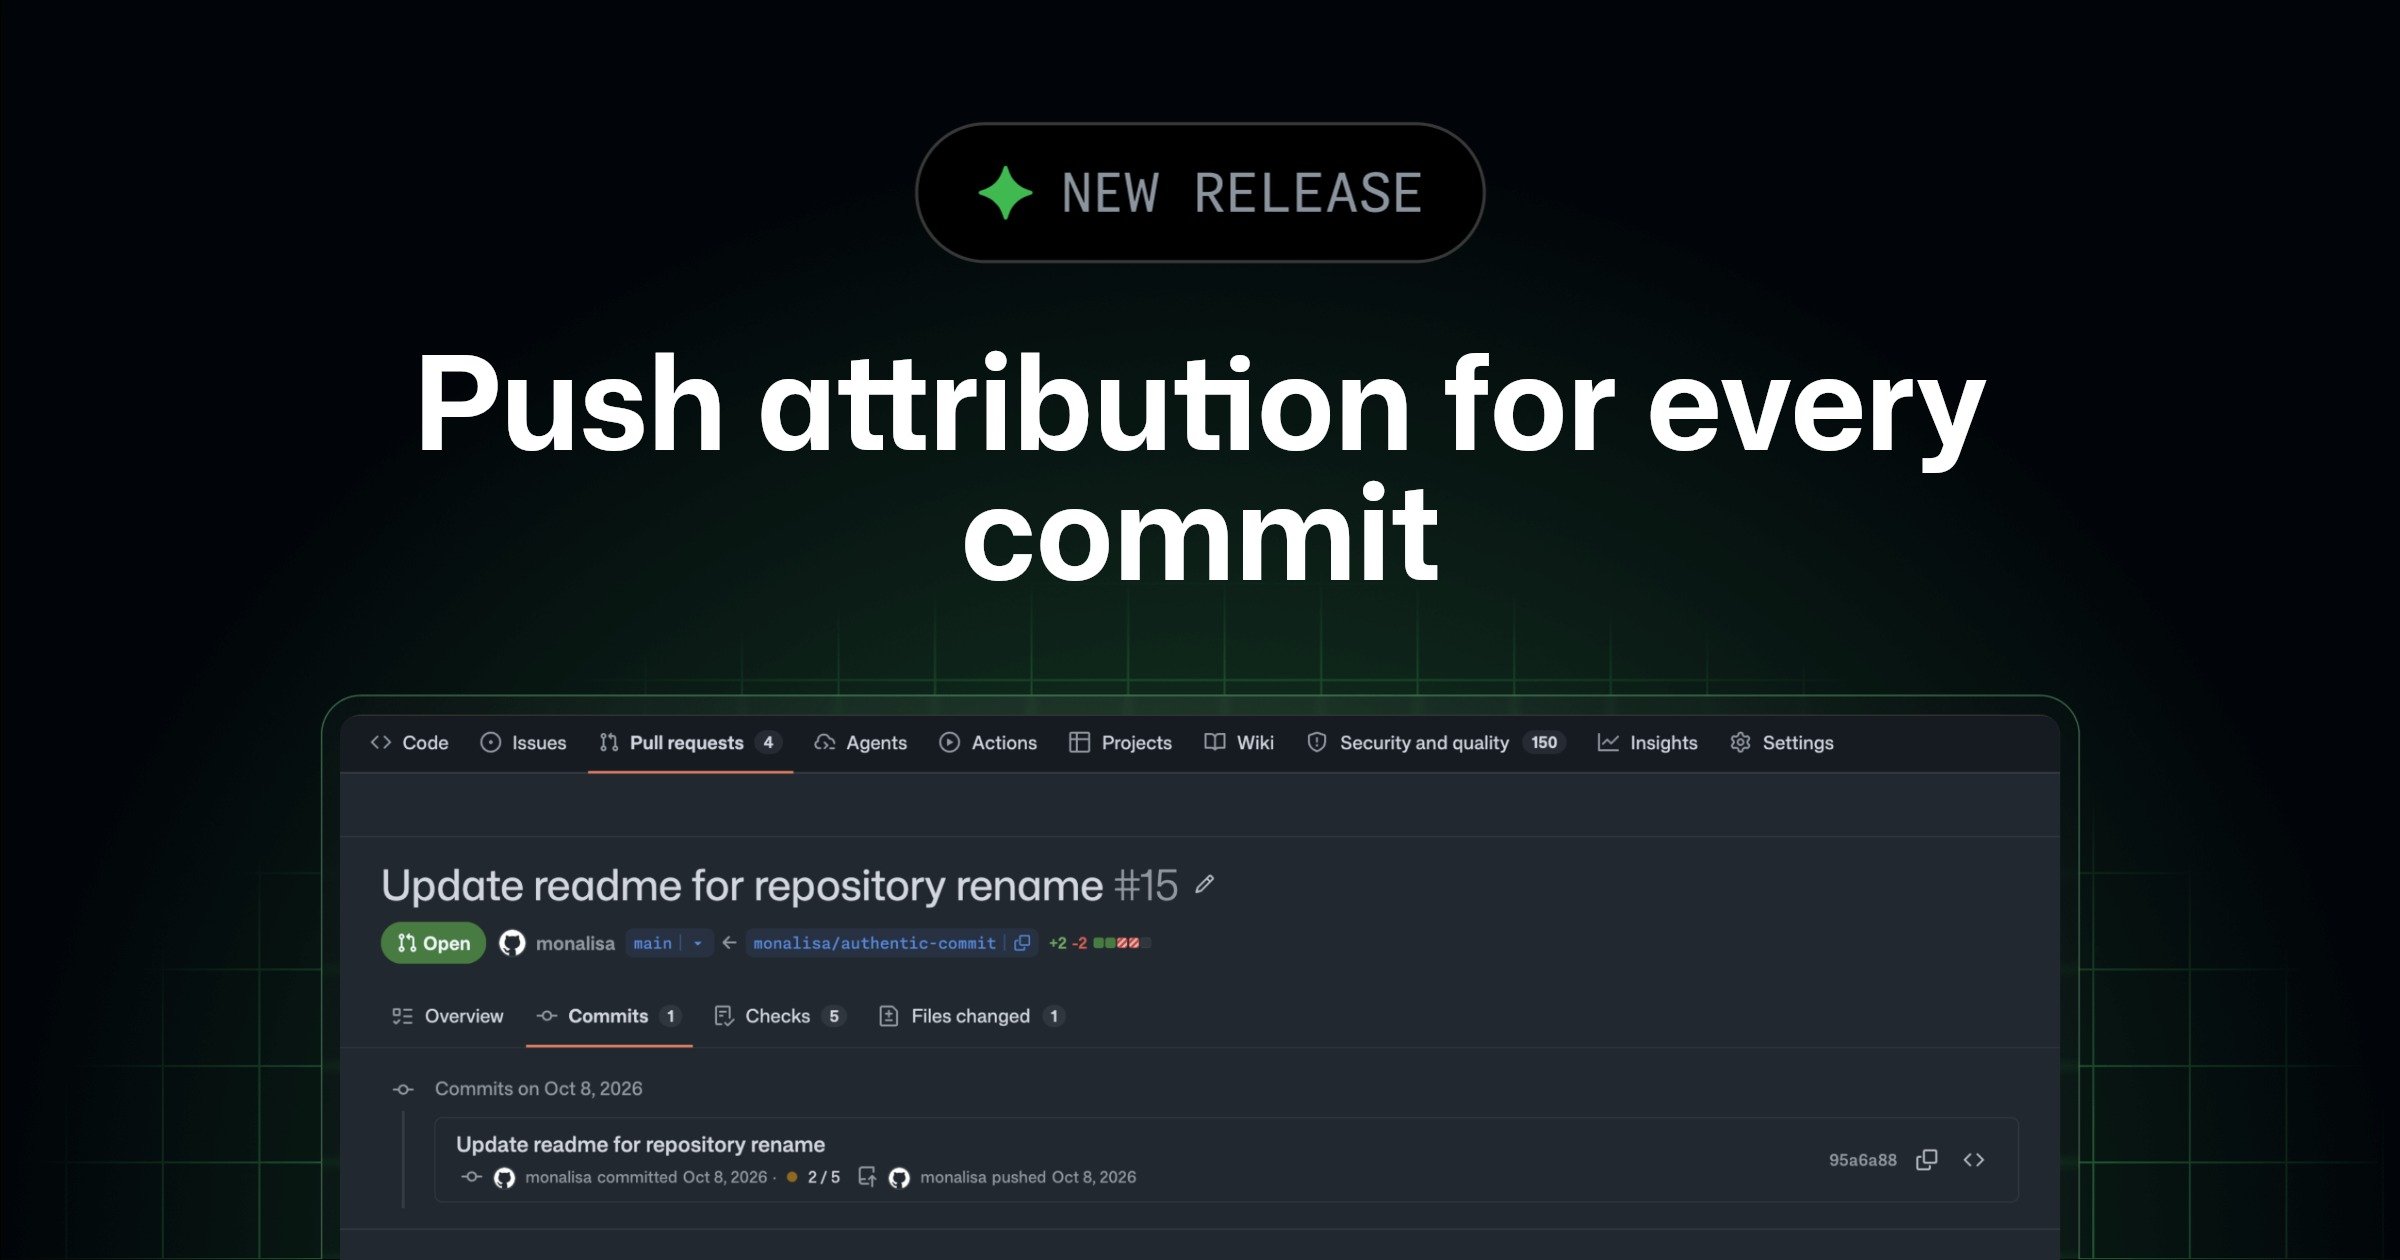
GitHub 10 月 12 日宣布推送者身分歸屬功能進入有限公開預覽。平台將記錄每次推送提交的已驗證帳號,並與原有作者、提交者欄位並列顯示;新規則還可要求提交者電子郵件與實際推送者的已驗證地址相符,降低偽造提交身分干擾稽核的風險。
Docker 10 月 12 日揭露 Docker Hub 權杖轉移漏洞 CVE-2026-105445。官方表示,9 月 30 日接獲通報後不到四小時就完成修補,10 月 2 日已通知可能受影響的帳號與組織管理員。
OpenAI 10 月 8 日公布近期封鎖兩起涉及俄羅斯與伊朗的隱蔽影響行動,指出操作者利用 AI 協助撰寫報告、假冒媒體作者及製作內容,再透過實際媒體或研究機構形式接觸受眾。
AWS 10 月 7 日推出 Strands Box 開源沙箱開發者預覽版,採 Apache 2.0 授權,結合作業系統隔離與 Dogwood 政策引擎,控管 AI 代理程式的檔案、命令、網路及 MCP 工具存取。
Sophos 10 月 1 日推出 CISO Advantage,透過 Sophos Fusion 將環境評估、風險排序與管理層報告整合為服務,先在北美、英國及歐洲推出,協助缺乏專任資安長的組織建立治理策略。
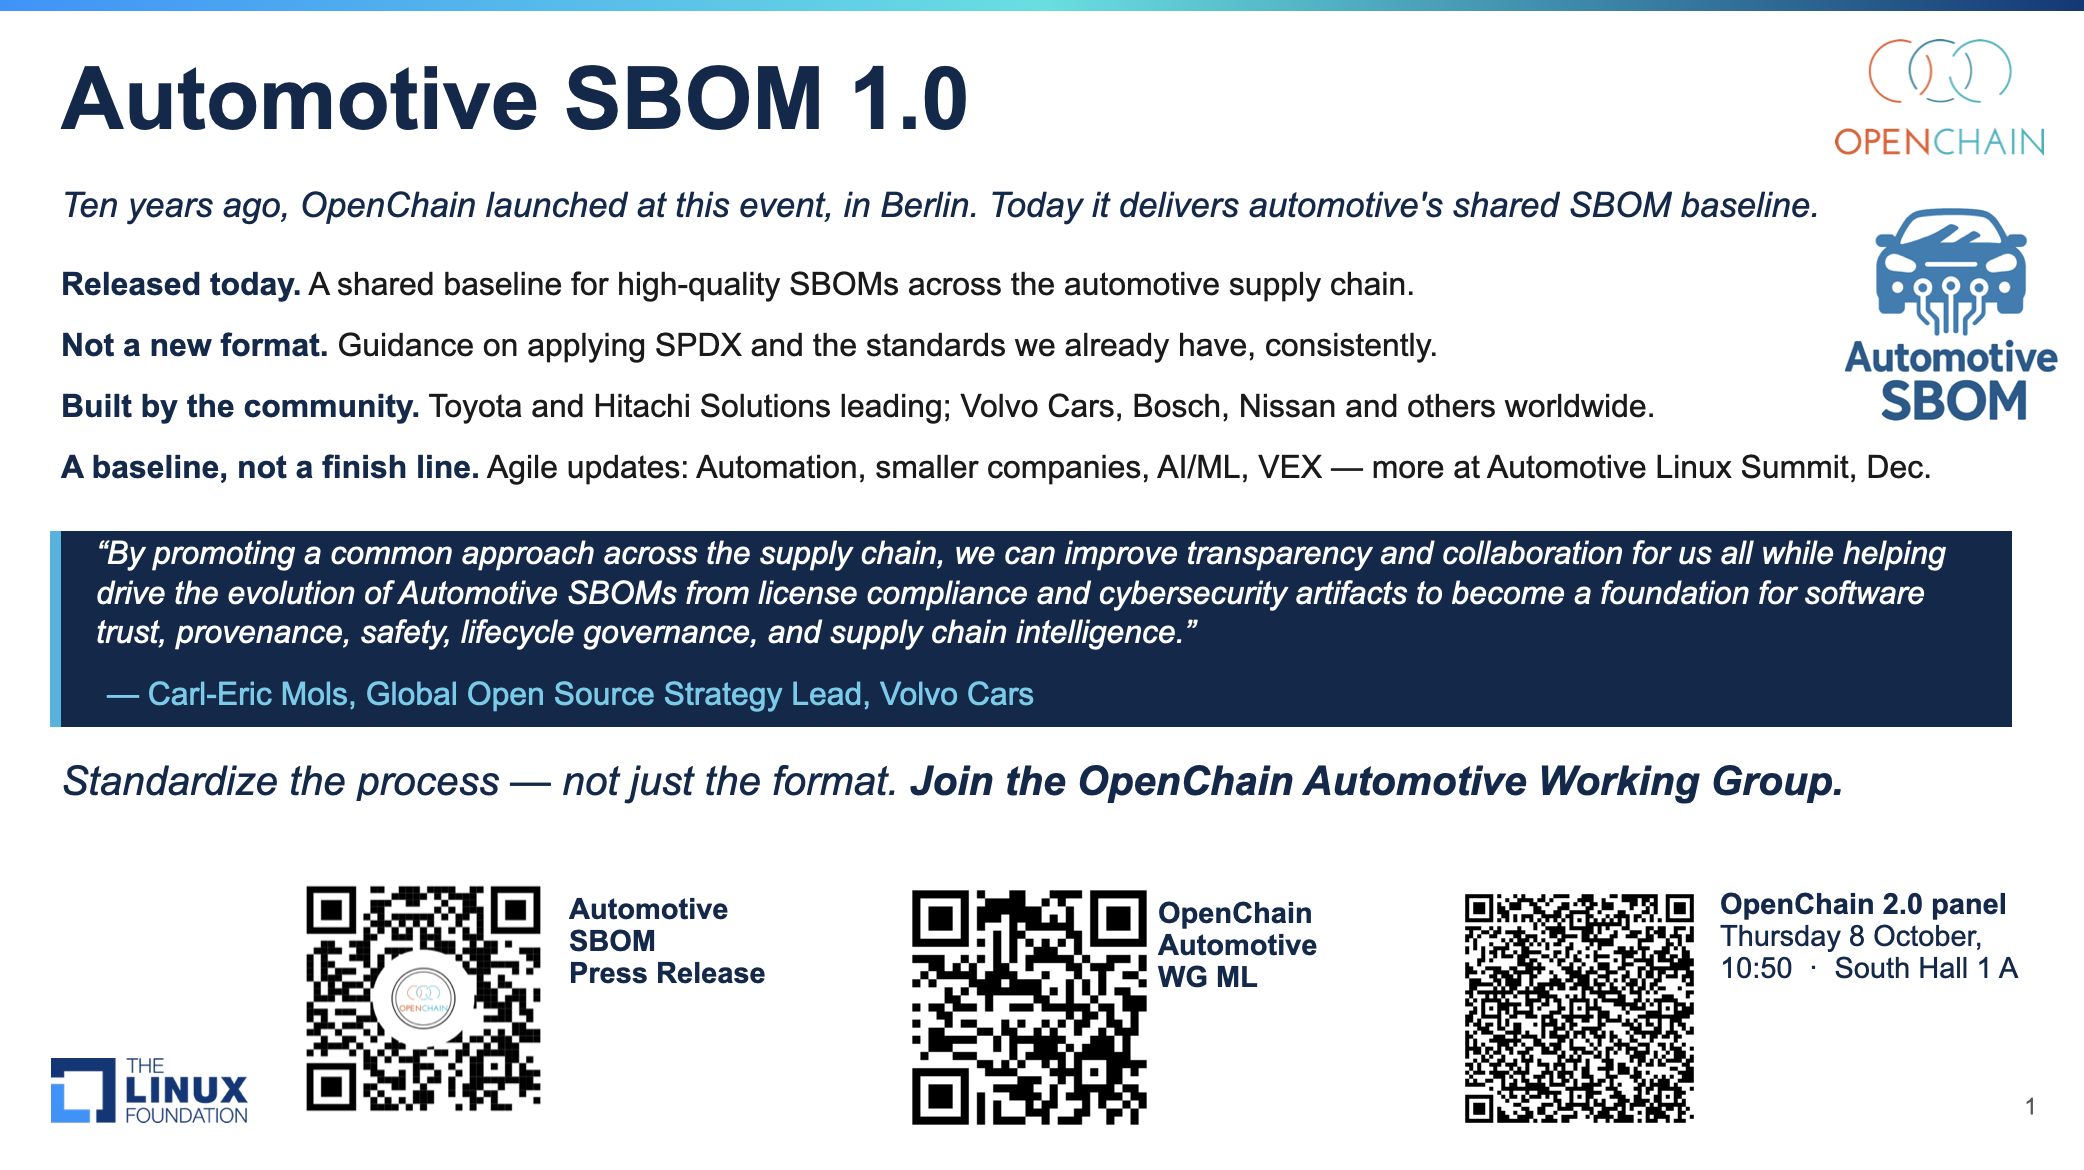
Linux Foundation 10 月 7 日發布 OpenChain Automotive SBOM Framework 1.0,為車廠及供應商提供軟體元件清單的共同描述與交換方式,改善軟體定義車輛的供應鏈可追溯性。
Linux Foundation 旗下 FINOS 10 月 7 日宣布 OSERA 正式運作,由多家大型銀行支持,透過共享修補、漏洞驗證與可稽核證明,減少金融業重複處理相同開源軟體安全問題的成本。
IBM 與 Red Hat 公布 Lightwell 計畫已識別並修補超過 400 個過去未知的開源軟體漏洞,涵蓋企業常用 Java 函式庫;同時讓 Lightwell Clearinghouse 正式供企業提出相依套件優先檢查需求。
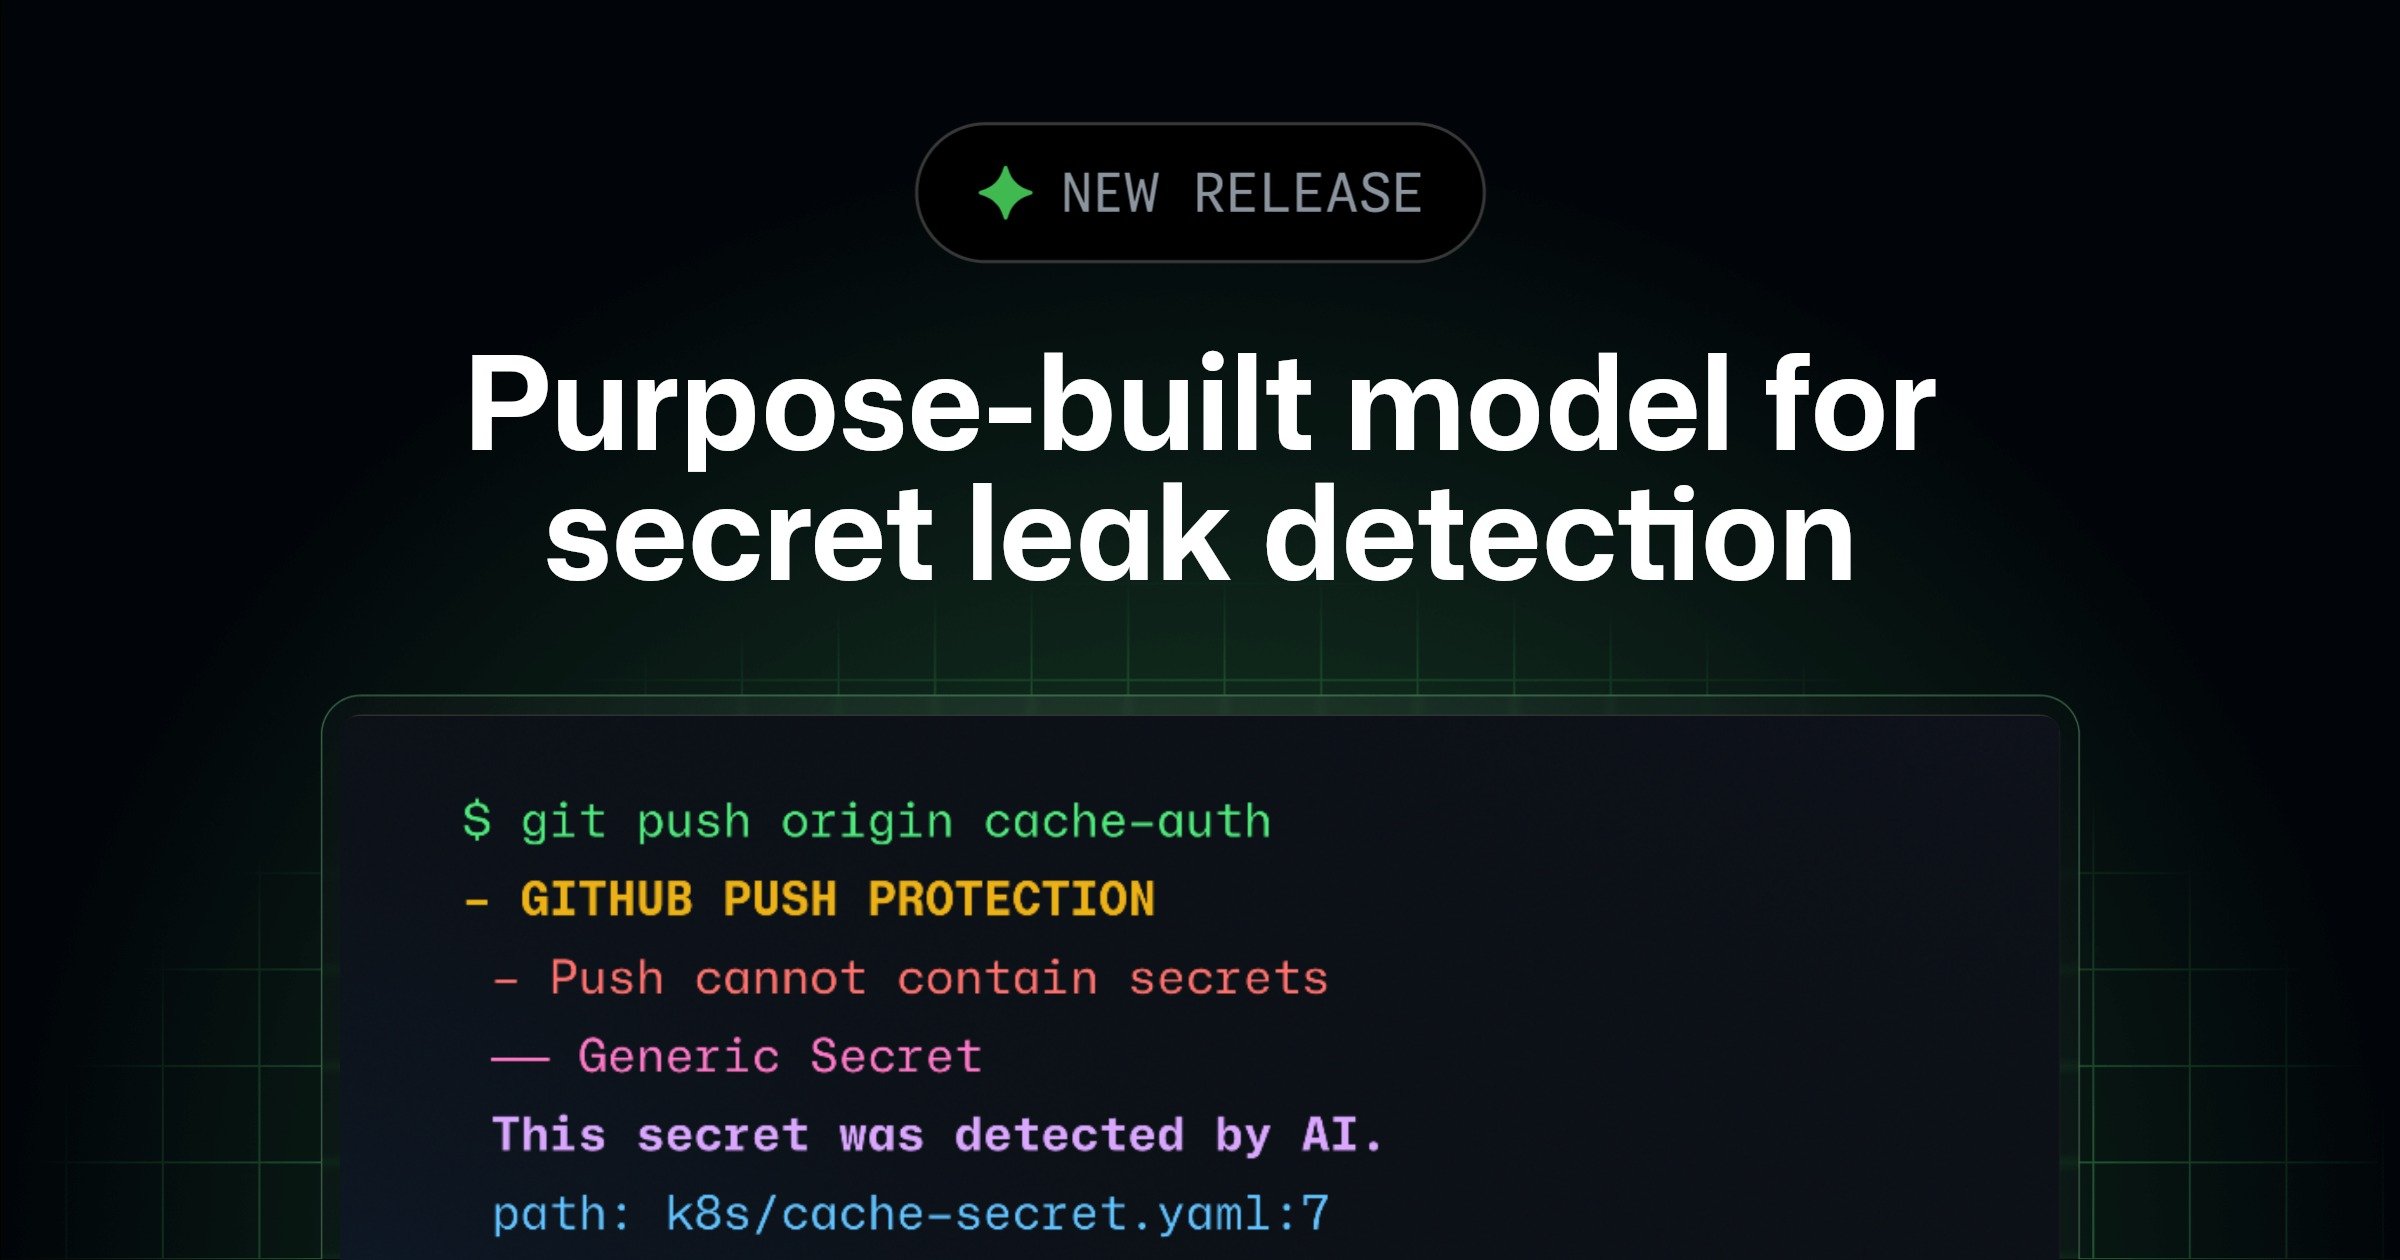
GitHub 10 月 7 日公布專用 AI 機密偵測模型,可從程式碼上下文辨識非標準格式密碼,並將能力延伸到 push protection 與 Copilot 安全審查。既有警示維持包含在 GHSP/GHAS,新增檢查可能使用 AI。
Fortinet 10 月 5 日公布 ClingSTUN Linux 後門研究,指出攻擊者利用多款連網設備的既有漏洞入侵,再借助公共 STUN 伺服器建立 NAT 穿透與遠端控制通道。研究團隊提醒企業優先修補設備並減少對外暴露。
GitHub 10 月 7 日宣布 Copilot 本機沙箱正式推出,適用 Copilot CLI、Copilot app 及透過 Agent Host 的 VS Code 工作階段。開發者與企業可限制代理命令對檔案、網路與憑證的存取。
Anthropic 擴大 Cyber Verification Program,將 Project Glasswing 納入同一架構,新增 Defense、Red Team 與 Specialized Access 三層級,讓通過驗證的資安團隊使用較少阻擋的 Claude 高階模型能力。
OpenSSF 在 Community Day Europe 公布新的 CRA 準備指南、角色導向 User Journeys 與企業案例,同時迎來 JetBrains 等四家新會員,回應歐盟 Cyber Resilience Act 通報義務正式上路後的開源供應鏈壓力。
Canonical 說明 Ubuntu 26.10 的安全更新,持續減少記憶體不安全程式碼的攻擊面,並讓新的 Myna 桌面語音輸入在本機沙箱化 inference snap 中執行。
Palo Alto Networks Unit 42 警告 NetScaler 的 CVE-2026-88771 與 CVE-2026-88772 已被實際利用。攻擊者利用漏洞投放 web shell,建立初始存取與持久化,Unit 4。
CrowdStrike 宣布 Falcon 平台進入 OpenAI Marketplace。符合資格的 OpenAI 企業客戶可使用部分既有 OpenAI commitments 採購 CrowdStrike Falcon。
Cloudflare 發表新的 Account Abuse Protection dashboard,目標是協助團隊調查帳號濫用與詐騙。官方指出生成式 AI 讓攻擊者更容易結合外洩憑證與合成媒體通過單次身分驗證,因此單點式檢查愈來愈不足。
Cloudflare 為 Quick Tunnels 加入 email authentication,讓開發者分享本地服務時可限制可存取的信箱或網域。使用 cloudflared 的 --allowed-mail 參數即可設定允許對象。